Logiciel de gouvernance de l’IA

Logiciel Riskonnect : contrôle structuré de l’IA sans freiner l’innovation.

Utilisez l’IA en toute confiance. Minimisez les risques en maintenant une surveillance proactive et en temps réel à mesure que l’IA se déploie dans toute l’organisation.

Prouvez la conformité de l’IA – et évitez les pénalités. Automatisez les processus de gouvernance, maintenez des registres prêts pour l’audit et alignez-vous sur les réglementations en évolution.

Assurez l’intégrité et la responsabilité de l’IA. Centralisez la détection des risques liés à l’IA afin que les équipes de toute l’organisation – juridique, achats, sécurité, etc. – puissent rapidement déterminer si l’IA soutient ou menace les objectifs commerciaux.
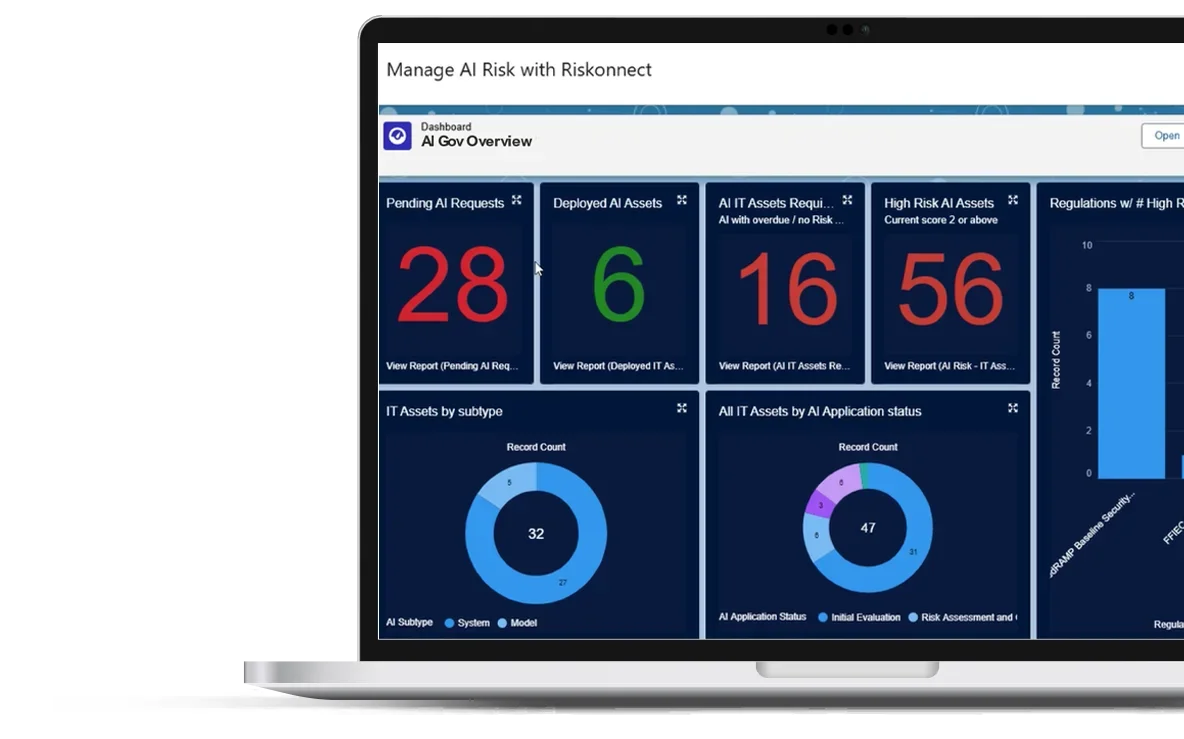
Démonstration du logiciel de gouvernance IA

Gouvernance de l’IA

Points forts du produit

  • Réglementaire
    Cadres de conformité
    Appliquez instantanément des réglementations et des cadres préchargés, y compris la loi européenne sur l'IA, le RGPD, l'ISO 42001 et le NIST AI RMF.
  • Politique de gouvernance
    Configuration
    Personnalisez et appliquez des politiques d'IA conformes aux exigences internes et externes.
  • Audit
    incidents
    Maintenez un registre des décisions et actions de l'IA pour la transparence et la conformité.
  • Cycle de vie des actifs IA
    incidents
    Supervisez le développement, le déploiement, les mises à jour et la mise hors service des systèmes d'IA dans un cadre gouverné.
  • Surveillance de l'IA
    Suivez les tendances de performance, les dérives et les comportements inattendus pour détecter les problèmes avant qu'ils ne s'aggravent.
  • Contrôle
    Surveillance
    Mettez en place des contrôles pour vérifier les modèles de données et vérifier les biais et la précision dans les modèles d'IA.
  • Approbation
    Flux de travail
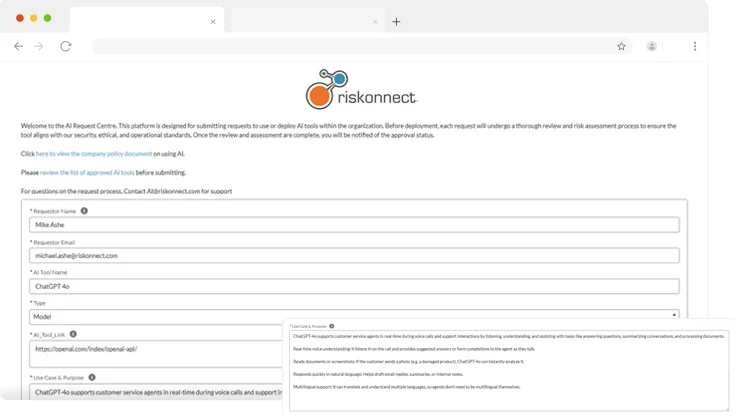
    Suivez les demandes d'utilisation de l'IA via des flux de travail prédéfinis pour garantir une innovation responsable.
  • Analyse des risques
    et informations
    Personnalisez facilement vos rapports et tableaux de bord pour raconter votre histoire et éclairer les décisions. En savoir plus.

Conformez-vous en toute confiance

aux réglementations sur l’IA

Vous craignez d’encourir des pénalités pour avoir accidentellement enfreint les réglementations évolutives sur l’IA ? Le logiciel de gouvernance de l’IA de Riskonnect est préchargé avec des cadres et des normes réglementaires pour vous aider à anticiper les exigences de conformité, afin que vous puissiez vous concentrer sur l’innovation — et non sur la bureaucratie.

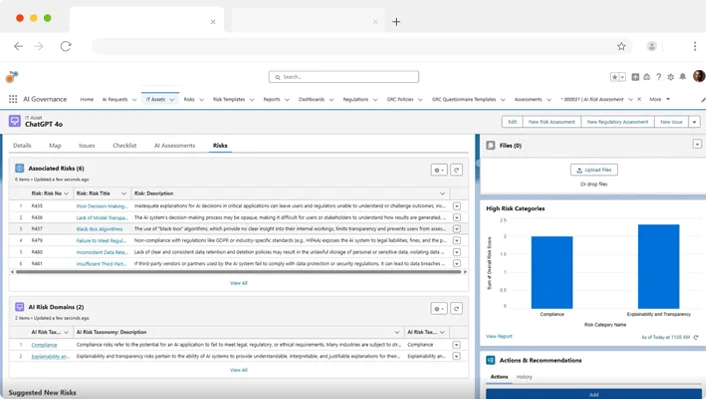
  • Tirez parti des réglementations et cadres intégrés tels que la loi européenne sur l’IA, le RGPD, l’ISO 42001 et le NIST AI RMF.
  • Effectuez des audits automatisés pour garantir la transparence et la responsabilité dans tous les systèmes d’IA.
  • Adaptez les politiques de gouvernance aux risques spécifiques à l’industrie et aux besoins organisationnels.
Surveillez de manière proactive
les risques et l’éthique de l’IA

Pouvez-vous identifier les biais dans les résultats de l’IA avant qu’ils ne causent des dommages ? Le logiciel de gouvernance de l’IA de Riskonnect surveille en permanence vos systèmes d’IA pour l’intégrité éthique, la conformité et l’assurance, vous donnant les informations nécessaires pour agir avant que les risques ne se transforment en problèmes.

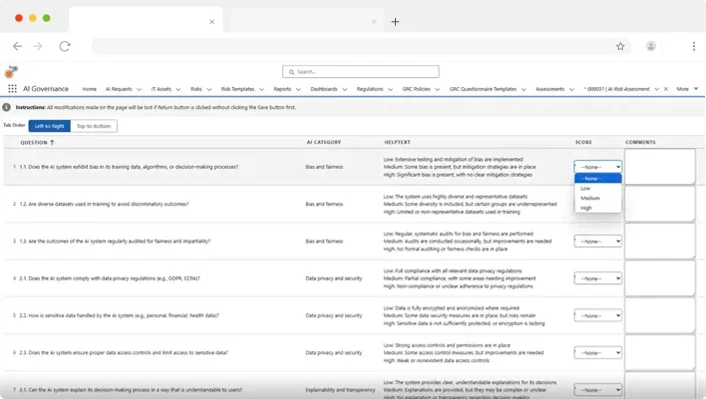
  • Effectuez des tests de contrôle pour détecter rapidement les biais, les dérives de modèle et les anomalies.
  • Déclenchez des alertes automatisées en cas de déviation ou de risques de conformité.
  • Évaluez les risques liés à l’IA et élaborez des plans d’atténuation pour garantir des résultats de gouvernance fiables.

Déployez l’IA dans

l’entreprise sans crainte

Êtes-vous équipé pour gouverner efficacement l’IA à mesure que son utilisation s’étend ? Le logiciel de gouvernance de l’IA de Riskonnect fournit la structure et la visibilité nécessaires pour permettre une expérimentation et une adoption sûres dans tous les départements et zones géographiques — le tout à partir d’une plateforme unique.

  • Gérez l’ensemble du cycle de vie des modèles d’IA avec un contrôle de version intégré.
  • Accédez à des tableaux de bord en temps réel pour une vue d’ensemble claire de la gouvernance de l’IA dans toute l’entreprise.
  • Intégrez-vous de manière transparente aux systèmes de gestion des risques de l’entreprise pour unifier la supervision.
Lancez-vous avec ces ressources utiles
Comment les organisations utilisent l'IA pour gérer les risques
ARTICLE
Comment les organisations utilisent l’IA pour gérer les risques
Cet article révèle les utilisations les plus populaires de l’IA dans la gestion des risques et les lacunes courantes en matière de gouvernance – le tout étayé par des données.
La conformité à la vitesse du changement
WEBINAIRE
La conformité à la vitesse du changement : moderniser la GRC pour l’ère de l’IA.
Revoyez ce webinaire pour des informations pratiques sur la façon dont une conformité unifiée soutient des décisions éclairées à l’ère de l’IA.
De la boîte noire aux blocs de construction
WEBINAIRE
Opérationnaliser la gouvernance de l’IA par la GRC
Revoyez ce webinaire pour découvrir comment étendre votre programme GRC actuel afin d’inclure les risques liés à l’IA, tout en maîtrisant la complexité et en maintenant l’innovation sur la bonne voie.

Les clients ayant des programmes

Les programmes de gouvernance de l’IA utilisent également

Gestion des risques informatiques
Identifiez vos principaux risques informatiques, cybernétiques, de résilience opérationnelle et autres risques technologiques pour minimiser l’impact financier.
Gestion des risques liés aux tiers
Rassemblez toutes les informations sur les fournisseurs – y compris les accords, contrats, politiques et identifiants d’accès – en un seul endroit pour surveiller efficacement les fournisseurs tout au long de la relation.
Conformité
Regroupez toutes les politiques, procédures et exigences d’entreprise et juridiques de l’ensemble de l’organisation dans un emplacement centralisé.

Commencez n’importe où. Déployez partout.

Industry Recognition for Riskonnect
Redhand Advisors Gartner Wheelhouse Advisor

Commencez un partenariat avec Riskonnect dès aujourd’hui.
Découvrez comment Riskonnect peut transformer votre vision du risque.

Vos questions sur le logiciel de gouvernance de l’IA ont des réponses

La gouvernance de l’IA est l’ensemble structuré de politiques, de processus, de contrôles et de mécanismes de surveillance que les organisations utilisent pour garantir que leurs systèmes d’IA sont utilisés de manière responsable, transparente et conformément aux réglementations applicables et aux normes éthiques. Alors que l’adoption de l’IA s’accélère dans tous les secteurs – automatisant les décisions en matière de recrutement, de prêts, de soins de santé, de service client, de détection de la fraude, etc. – les risques associés à l’utilisation incontrôlée de l’IA ont augmenté proportionnellement : sanctions réglementaires, biais algorithmiques entraînant des résultats discriminatoires, dérive des modèles produisant des résultats peu fiables, violations de la confidentialité des données et atteinte à la réputation due à des défaillances de l’IA qui n’ont pas été détectées avant de devenir publiques. La gouvernance de l’IA est importante maintenant parce que les régulateurs de plusieurs juridictions passent des orientations aux exigences exécutoires – et parce que les organisations qui ne parviennent pas à démontrer une surveillance structurée de leurs systèmes d’IA prennent des risques qu’elles ne voient peut-être pas entièrement.

Le logiciel de gouvernance de l’IA est une plateforme qui offre aux organisations une visibilité et un contrôle structurés sur la manière dont les systèmes d’IA sont développés, déployés, surveillés et retirés dans l’ensemble de l’entreprise. Il fournit les outils nécessaires pour maintenir un inventaire des actifs d’IA, appliquer des cadres de conformité réglementaire, faire respecter les politiques de gouvernance, surveiller les modèles d’IA pour détecter les biais et la dérive, gérer les flux de travail d’approbation pour les nouveaux cas d’utilisation de l’IA, et maintenir les enregistrements prêts pour l’audit que les régulateurs exigent de plus en plus. L’objectif est de permettre aux organisations d’adopter et de faire évoluer l’IA en toute confiance – non pas en ralentissant l’innovation, mais en garantissant que l’utilisation de l’IA est suivie, testée et démontrablement dans les limites définies de risque et de conformité. Sans cette structure, l’utilisation de l’IA a tendance à proliférer de manière informelle entre les départements, créant une exposition à la conformité et un risque dont personne n’a une visibilité complète.

Le paysage réglementaire de l’IA évolue rapidement, avec plusieurs cadres et réglementations déjà en vigueur ou sur le point de l’être. La loi européenne sur l’IA est la plus complète – un cadre réglementaire à plusieurs niveaux de risque qui classe les systèmes d’IA en fonction de leur potentiel de nuisance et impose des obligations allant des exigences de transparence pour les systèmes à risque limité aux évaluations de conformité rigoureuses et aux exigences de surveillance humaine pour les systèmes à haut risque. Le RGPD s’applique aux systèmes d’IA qui traitent des données personnelles, imposant des exigences de transparence, de minimisation des données et de garanties de prise de décision automatisée. L’ISO 42001 est la norme internationale pour les systèmes de gestion de l’IA, fournissant un cadre structuré pour les organisations cherchant à démontrer la maturité de leur gouvernance. Le NIST AI Risk Management Framework (AI RMF) est un cadre américain volontaire qui fournit des orientations complètes sur l’identification, la mesure et la gestion des risques liés à l’IA tout au long du cycle de vie du modèle. La plateforme de Riskonnect est préchargée avec ces quatre cadres, permettant aux organisations de cartographier leurs systèmes d’IA aux exigences applicables sans construire les mappages de conformité à partir de zéro.

La dérive des modèles fait référence à la dégradation des performances ou de la précision prédictive d’un modèle d’IA au fil du temps, causée par des changements dans les données réelles que le modèle rencontre par rapport aux données sur lesquelles il a été entraîné. Un modèle de détection de fraude entraîné sur des modèles de transaction pré-pandémiques, par exemple, peut devenir moins précis à mesure que le comportement des consommateurs change. Un modèle de risque de crédit entraîné dans un environnement économique donné peut systématiquement mal classer les emprunteurs lorsque les conditions changent. Du point de vue de la gouvernance, la dérive est un risque important car elle signifie qu’un système d’IA qui a été validé et approuvé lors de son déploiement peut produire des résultats peu fiables ou biaisés des mois plus tard – prenant potentiellement des décisions importantes basées sur des hypothèses obsolètes sans que personne ne détecte le problème. Le logiciel de gouvernance de l’IA y remédie par une surveillance continue des métriques de performance des modèles, des alertes automatisées lorsque les indicateurs de dérive dépassent les seuils définis, et des preuves documentées que la surveillance est en cours – ce que les régulateurs s’attendent de plus en plus à voir.

Le biais algorithmique se produit lorsqu’un modèle d’IA produit des résultats systématiquement injustes ou discriminatoires – par exemple, en sous-approuvant systématiquement les demandes de prêt de certains groupes démographiques, ou en évaluant différemment les candidats à un emploi en fonction de facteurs corrélés à des caractéristiques protégées. Le biais peut être introduit à plusieurs points : par des données d’entraînement déséquilibrées, par des variables proxy corrélées à des attributs protégés, ou par des boucles de rétroaction qui amplifient les disparités historiques. La détection des biais nécessite de tester les résultats du modèle sur différents groupes démographiques et de comparer statistiquement les résultats pour identifier les schémas qui ne peuvent pas être expliqués par des facteurs prédictifs légitimes. Le logiciel de gouvernance de l’IA prend en charge la détection des biais par des tests de contrôle qui vérifient l’équité des résultats du modèle sur les dimensions pertinentes, signalent les anomalies pour enquête et conservent la documentation des résultats des tests qui peut être fournie aux régulateurs ou aux auditeurs. L’objectif est de détecter les biais avant qu’ils ne causent des dommages – plutôt que de les découvrir après une plainte réglementaire ou un incident public.

Le cycle de vie des actifs d’IA couvre la progression complète d’un système d’IA, du développement initial au déploiement, à l’exploitation continue, aux mises à jour et à la mise hors service éventuelle. Chaque étape comporte des exigences de gouvernance distinctes : le développement nécessite une validation que le modèle fonctionne comme prévu et ne présente pas de biais ; le déploiement nécessite des flux de travail d’approbation et des évaluations des risques documentées ; l’exploitation continue nécessite une surveillance de la dérive, des biais et des comportements inattendus ; les mises à jour nécessitent une re-validation pour s’assurer que les changements n’introduisent pas de nouveaux risques ; et la mise hors service nécessite une désaffectation gérée qui garantit le respect des obligations de traitement des données. Sans une approche structurée de la gestion du cycle de vie, les systèmes d’IA prolifèrent dans l’organisation avec une documentation incomplète, une surveillance incohérente et aucune responsabilité claire quant à ce qu’ils font ou à qui ils appartiennent. La capacité de gestion du cycle de vie des actifs d’IA de Riskonnect suit les systèmes d’IA à chaque étape dans un cadre gouverné, en maintenant le contrôle de version et la piste de documentation que l’audit interne et les régulateurs externes attendent.

Un inventaire d’IA est un enregistrement complet et maintenu de tous les systèmes d’IA utilisés dans l’organisation – ce qu’ils font, où ils sont déployés, quelles données ils utilisent, qui les possède, quelle est leur classification de risque selon les cadres applicables, et quels contrôles de gouvernance leur sont appliqués. La plupart des organisations qui ont adopté l’IA de manière informelle pendant plusieurs années seraient surprises de découvrir combien de systèmes compatibles avec l’IA sont utilisés dans les départements – allant des outils d’entreprise avec des fonctionnalités d’IA intégrées aux modèles personnalisés développés par des équipes de science des données. Sans inventaire, il est impossible de démontrer la conformité aux réglementations comme la loi européenne sur l’IA qui exigent des organisations d’identifier lesquels de leurs systèmes relèvent des catégories réglementées. La plateforme de Riskonnect prend en charge la gestion de l’inventaire d’IA comme fondement du programme de gouvernance – s’assurant que les organisations savent ce qu’elles gouvernent avant d’essayer de le gouverner.

La gouvernance de l’IA n’existe pas isolément des programmes de gestion des risques technologiques et de conformité existants de l’organisation. Un système d’IA qui traite des données personnelles est soumis aux contrôles de confidentialité des données gérés par l’équipe de conformité. Un système d’IA ayant accès à une infrastructure informatique critique est un risque technologique qui doit figurer dans le registre des risques informatiques. L’acquisition d’outils d’IA tiers introduit un risque fournisseur qui doit être évalué par le programme TPRM. Lorsque le logiciel de gouvernance de l’IA est intégré à la gestion des risques informatiques, à la conformité et à la plateforme GRC plus large, les risques liés à l’IA sont visibles dans l’image globale des risques de l’organisation plutôt que gérés comme un programme séparé et isolé. La capacité de gouvernance de l’IA de Riskonnect est conçue pour cette intégration – connectant la surveillance de l’IA à l’environnement de risque et de conformité de l’entreprise où elle a sa place. Pour en savoir plus sur l’intersection de l’IA et de la GRC, consultez Gouvernance de l’IA : 5 façons d’intégrer la surveillance de l’IA dans la GRC.

Les flux de travail d’approbation de l’IA sont les processus structurés d’examen et de validation qui régissent quand et comment les nouveaux cas d’utilisation de l’IA sont approuvés pour le déploiement. Sans flux de travail formels, l’adoption de l’IA a tendance à se faire de manière informelle – une équipe découvre un nouvel outil d’IA, commence à l’utiliser, et ne considère que rétrospectivement s’il est conforme aux exigences de confidentialité des données, introduit un risque réglementaire ou s’aligne sur les politiques d’IA de l’organisation. Le logiciel de gouvernance y remédie en acheminant les demandes d’utilisation de l’IA à travers des étapes d’approbation définies : évaluation des risques, examen de conformité, examen juridique pour les applications à haut risque, évaluation de la sécurité et approbation de la direction si nécessaire. Chaque étape est documentée, créant une piste d’audit qui démontre que l’organisation a appliqué un examen approprié avant d’autoriser le déploiement de l’IA. Les flux de travail d’approbation pré-intégrés de Riskonnect peuvent être personnalisés pour refléter les exigences de gouvernance spécifiques de l’organisation et les obligations réglementaires – fournissant une structure sans créer de friction inutile pour les cas d’utilisation de l’IA à faible risque.

L’évaluation doit commencer par votre état actuel : quelle est la quantité d’IA déjà utilisée dans l’organisation, quelle visibilité en avez-vous et à quelles obligations réglementaires êtes-vous confronté ? Les organisations soumises à la loi européenne sur l’IA ont besoin d’un logiciel qui prend en charge le cadre de classification des risques de la loi et les exigences d’évaluation de la conformité. Les organisations ayant des obligations importantes en matière de confidentialité des données ont besoin d’une intégration étroite entre la gouvernance de l’IA et leur programme de gouvernance des données. Les critères d’évaluation clés comprennent : la prise en charge préchargée des cadres réglementaires qui s’appliquent à votre organisation ; la gestion de l’inventaire de l’IA pour établir la base de la gouvernance ; la gestion du cycle de vie tout au long du développement, du déploiement, de la surveillance et de la mise hors service ; la surveillance continue de la dérive et des biais avec des alertes automatisées ; la configurabilité des flux de travail d’approbation ; la piste d’audit et la tenue des registres pour l’examen réglementaire ; et l’intégration avec les programmes GRC, de risque informatique et de conformité existants. Pour une vue plus large de la façon dont l’IA s’intègre dans le paysage GRC, consultez Intégrer l’IA dans la GRC.