KI-Governance-Software

Riskonnects KI-Governance-Software zeigt Kontrolle über KI-Nutzung, ohne Innovation zu hemmen.

Nutzen Sie KI mit Zuversicht. Minimieren Sie Risiken durch proaktive Echtzeitüberwachung, während sich KI in der gesamten Organisation ausbreitet.

Belegen Sie die KI-Compliance – und vermeiden Sie Sanktionen. Automatisieren Sie Governance-Prozesse, führen Sie prüfungsbereite Aufzeichnungen und richten Sie sich an sich entwickelnden Vorschriften aus.

Gewährleisten Sie KI-Integrität und Verantwortlichkeit. Zentralisieren Sie die KI-Risikoerkennung, damit Teams in der gesamten Organisation – Recht, Beschaffung, Sicherheit usw. – schnell feststellen können, ob KI die Geschäftsziele unterstützt oder gefährdet.
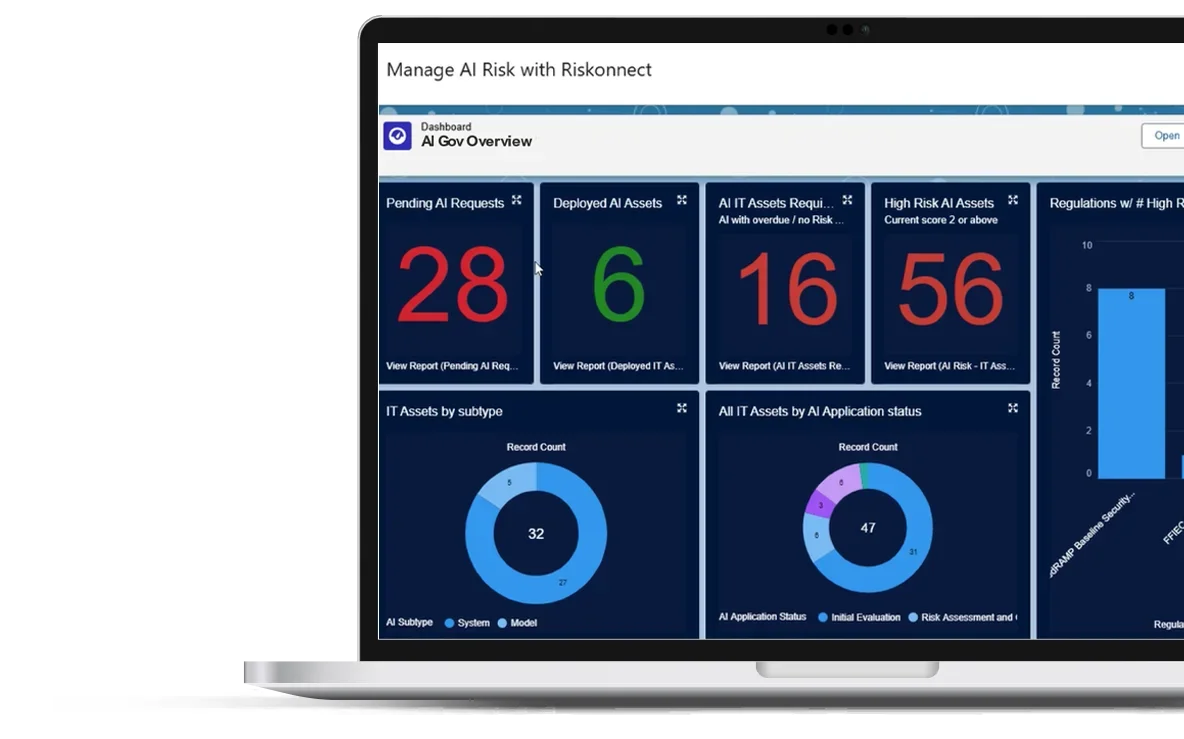
KI-Governance-Software-Demo

KI-Governance

Produkthighlights

  • Regulatorisch
    Compliance-Rahmenwerke
    Wenden Sie sofort vorgeladene Vorschriften und Rahmenwerke an, einschließlich des EU-KI-Gesetzes, der DSGVO, ISO 42001 und NIST AI RMF.
  • Governance-Richtlinie
    Konfiguration
    Passen Sie KI-Richtlinien an und setzen Sie diese durch, um interne und externe Anforderungen zu erfüllen.
  • Audit
    Management
    Führen Sie Aufzeichnungen über KI-Entscheidungen und -Aktionen für Transparenz und Compliance.
  • KI-Asset-Lebenszyklus
    Management
    Überwachen Sie Entwicklung, Bereitstellung, Aktualisierungen und Außerbetriebnahme von KI-Systemen innerhalb eines kontrollierten Rahmens.
  • KI-Überwachung
    Verfolgen Sie Leistungstrends, Abweichungen und unerwartetes Verhalten, um Probleme zu erkennen, bevor sie eskalieren.
  • Kontrolle
    Überwachung
    Implementieren Sie Kontrollen zur Überprüfung von Datenmodellen und prüfen Sie KI-Modelle auf Voreingenommenheit und Genauigkeit.
  • Genehmigung
    Workflows
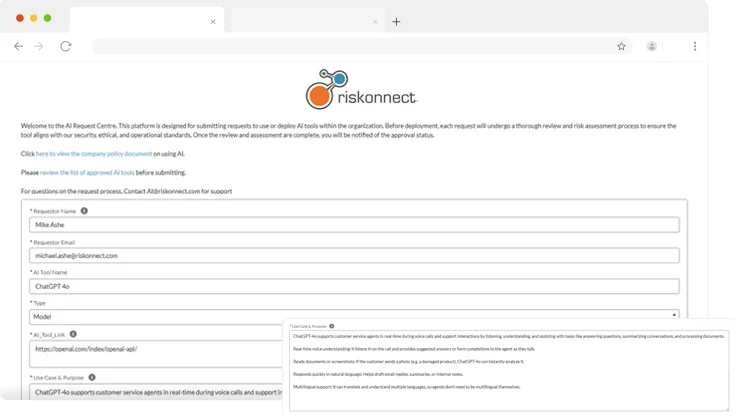
    Verfolgen Sie KI-Nutzungsanfragen durch vorgefertigte Workflows, um verantwortungsvolle Innovation sicherzustellen.
  • Risikoanalysen
    und Erkenntnisse
    Passen Sie Reporting und Dashboards ganz einfach an, um Ihre Story zu erzählen und Entscheidungen zu unterstützen. Erfahren Sie mehr.

Sicher einhalten

mit KI-Regulierungen

Beunruhigt Sie die Möglichkeit, versehentlich gegen sich entwickelnde KI-Vorschriften zu verstoßen und Strafen zu riskieren? Die KI-Governance-Software von Riskonnect wird mit vorgeladenen Rahmenwerken und regulatorischen Standards geliefert, um Ihnen zu helfen, den Compliance-Anforderungen voraus zu sein, sodass Sie sich auf Innovation konzentrieren können – nicht auf Bürokratie.

  • Nutzen Sie integrierte Vorschriften und Rahmenwerke wie das EU-KI-Gesetz, die DSGVO, ISO 42001 und NIST AI RMF.
  • Führen Sie automatisierte Audits durch, um Transparenz und Verantwortlichkeit über KI-Systeme hinweg sicherzustellen.
  • Passen Sie Governance-Richtlinien an branchenspezifische Risiken und organisatorische Bedürfnisse an.
Proaktiv überwachen
KI-Risiken und -Ethik

Können Sie Voreingenommenheit in KI-Ergebnissen identifizieren, bevor sie Schaden anrichtet? Die KI-Governance-Software von Riskonnect überwacht kontinuierlich Ihre KI-Systeme auf ethische Integrität, Compliance und Zuverlässigkeit und gibt Ihnen die Erkenntnisse, um zu handeln, bevor Risiken zu Problemen eskalieren.

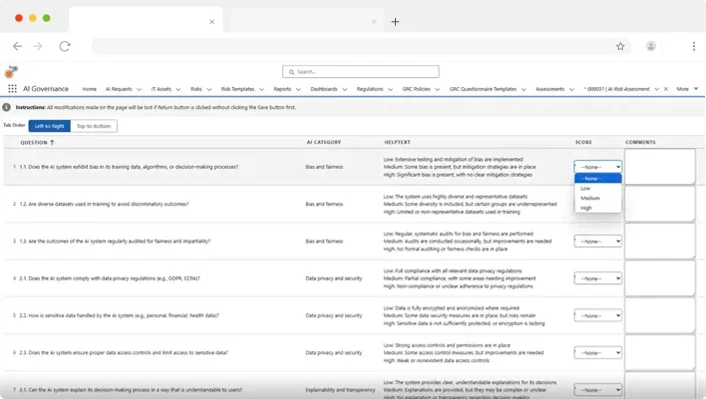
  • Führen Sie Kontrolltests durch, um Voreingenommenheit, Modelldrift und Anomalien frühzeitig zu erkennen.
  • Lösen Sie automatisierte Warnungen aus, wenn Abweichungen oder Compliance-Risiken auftreten.
  • Bewerten Sie KI-Risiken und erstellen Sie Minderungspläne, um zuverlässige Governance-Ergebnisse sicherzustellen.

KI unternehmensweit skalieren

das Unternehmen ohne Angst

Sind Sie dafür gerüstet, KI effektiv zu steuern, während sich die Nutzung ausweitet? Die KI-Governance-Software von Riskonnect bietet die Struktur und Sichtbarkeit, um sichere Experimente und Adoption über Abteilungen und Regionen hinweg zu ermöglichen – alles von einer einzigen Plattform aus.

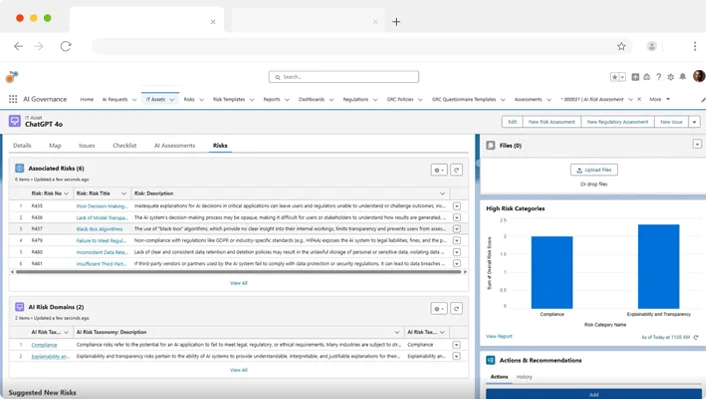
  • Verwalten Sie den gesamten KI-Modell-Lebenszyklus mit integrierter Versionskontrolle.
  • Greifen Sie auf Echtzeit-Dashboards für einen klaren, unternehmensweiten Überblick über die KI-Governance zu.
  • Integrieren Sie nahtlos mit Unternehmensrisikomanagement-Systemen, um die Aufsicht zu vereinheitlichen.
Legen Sie los mit diesen hilfreichen Ressourcen
Wie Organisationen KI zum Risikomanagement einsetzen
ARTIKEL
Wie Organisationen KI zum Risikomanagement einsetzen
Dieser Artikel zeigt die beliebtesten Einsatzmöglichkeiten von KI im Risikomanagement sowie häufige Governance-Lücken – alles datenbasiert.
Compliance im Tempo des Wandels
WEBINAR
Compliance im Tempo des Wandels: GRC für das KI-Zeitalter modernisieren.
Sehen Sie sich dieses Webinar an, um praktische Einblicke zu erhalten, wie einheitliche Compliance fundierte Entscheidungen im KI-Zeitalter unterstützt.
From Black Box to Building Blocks
WEBINAR
KI-Governance mit GRC operationalisieren
Sehen Sie sich dieses Webinar an, um zu erfahren, wie Sie Ihr bestehendes GRC-Programm um KI-Risiken erweitern können, ohne dabei die Komplexität aus den Augen zu verlieren oder Innovation auszubremsen.

Kunden mit erweiterten

KI-Governance-Programme nutzen auch

IT-Risikomanagement
Identifizieren Sie Ihre wichtigsten IT-, Cyber-, Betriebsausfallsicherheits- und anderen Technologierisiken, um die finanziellen Auswirkungen zu minimieren.
Drittanbieter
Risikomanagement
Sammeln Sie alle Lieferanteninformationen – einschließlich Vereinbarungen, Verträge, Richtlinien und Zugangsdaten – an einem Ort, um Lieferanten während der gesamten Geschäftsbeziehung effizient zu überwachen.
Compliance
Führen Sie alle Unternehmens- und Rechtsrichtlinien, Verfahren und Anforderungen aus der gesamten Organisation an einem zentralen Ort zusammen.

Starten Sie überall. Erweitern Sie überall.

Industry Recognition for Riskonnect
Redhand Advisors Gartner Wheelhouse Advisor

Beginnen Sie noch heute die Partnerschaft mit Riskonnect.
Erfahren Sie, wie Riskonnect Ihre Sicht auf Risiken transformieren kann.

Antworten auf Ihre Fragen zur KI-Governance-Software

KI-Governance ist das strukturierte Zusammenspiel aus Richtlinien, Prozessen, Kontrollen und Überwachungsmechanismen, mit denen Organisationen sicherstellen, dass ihre KI-Systeme verantwortungsvoll, transparent und in Übereinstimmung mit geltenden Vorschriften und ethischen Standards eingesetzt werden. Da die KI-Nutzung branchenübergreifend zunimmt – etwa bei der Automatisierung von Entscheidungen in den Bereichen Personalbeschaffung, Kreditvergabe, Gesundheitswesen, Kundenservice und Betrugserkennung –, sind auch die Risiken einer unkontrollierten KI-Nutzung entsprechend gewachsen: regulatorische Sanktionen, algorithmische Voreingenommenheit mit diskriminierenden Ergebnissen, Modell-Drift mit unzuverlässigen Resultaten, Verstöße gegen den Datenschutz und Reputationsschäden durch KI-Pannen, die nicht erkannt wurden, bevor sie öffentlich wurden. KI-Governance ist jetzt entscheidend, weil Regulierungsbehörden in mehreren Rechtsräumen von Leitlinien zu verbindlichen Vorschriften übergehen – und weil Organisationen, die keine strukturierte Überwachung ihrer KI-Systeme nachweisen können, Risiken eingehen, die sie möglicherweise nicht vollständig erkennen.

KI-Governance-Software ist eine Plattform, die Organisationen strukturierte Transparenz und Kontrolle darüber gibt, wie KI-Systeme im gesamten Unternehmen entwickelt, bereitgestellt, überwacht und außer Betrieb genommen werden. Sie stellt die Werkzeuge bereit, die zur Pflege eines KI-Asset-Verzeichnisses, zur Anwendung regulatorischer Compliance-Rahmenwerke, zur Durchsetzung von Governance-Richtlinien, zur Überwachung von KI-Modellen auf Voreingenommenheit und Drift, zur Verwaltung von Genehmigungs-Workflows für neue KI-Anwendungsfälle sowie zur Pflege prüfungsbereiter Aufzeichnungen benötigt werden, wie sie Regulierungsbehörden zunehmend verlangen. Ziel ist es, Organisationen zu befähigen, KI mit Zuversicht einzuführen und zu skalieren – nicht, indem Innovation ausgebremst wird, sondern indem sichergestellt wird, dass die KI-Nutzung nachverfolgt, getestet und nachweislich innerhalb definierter Risiko- und Compliance-Grenzen erfolgt. Ohne diese Struktur verbreitet sich die KI-Nutzung tendenziell informell über Abteilungen hinweg, wodurch Compliance-Risiken entstehen, die niemand vollständig im Blick hat.

Die regulatorische Landschaft für KI entwickelt sich rasant, wobei mehrere Rahmenwerke und Vorschriften bereits in Kraft sind oder kurz vor dem Inkrafttreten stehen. Das EU-KI-Gesetz ist das umfassendste – ein risikobasiertes Regulierungsrahmenwerk, das KI-Systeme nach ihrem Schadenspotenzial klassifiziert und Verpflichtungen auferlegt, die von Transparenzanforderungen für Systeme mit begrenztem Risiko bis hin zu strengen Konformitätsbewertungen und menschlicher Aufsicht für Hochrisikosysteme reichen. Die DSGVO gilt für KI-Systeme, die personenbezogene Daten verarbeiten, und schreibt Anforderungen an Transparenz, Datenminimierung und Sicherungsmaßnahmen für automatisierte Entscheidungsfindung vor. ISO 42001 ist der internationale Standard für KI-Managementsysteme und bietet Organisationen, die Governance-Reife nachweisen möchten, ein strukturiertes Rahmenwerk. Das NIST AI Risk Management Framework (AI RMF) ist ein freiwilliges US-Rahmenwerk, das umfassende Leitlinien zur Identifizierung, Messung und Steuerung von KI-Risiken über den gesamten Modell-Lebenszyklus bietet. Die Plattform von Riskonnect ist mit allen vier Rahmenwerken vorgeladen, sodass Organisationen ihre KI-Systeme den geltenden Anforderungen zuordnen können, ohne Compliance-Zuordnungen von Grund auf neu erstellen zu müssen.

Modell-Drift bezeichnet die Verschlechterung der Leistung oder Vorhersagegenauigkeit eines KI-Modells im Laufe der Zeit, verursacht durch Veränderungen der realen Daten, auf die das Modell trifft, im Vergleich zu den Daten, mit denen es trainiert wurde. Ein Betrugserkennungsmodell, das mit Transaktionsmustern aus der Zeit vor der Pandemie trainiert wurde, kann beispielsweise an Genauigkeit verlieren, wenn sich das Verbraucherverhalten verändert. Ein Kreditrisikomodell, das für ein bestimmtes wirtschaftliches Umfeld trainiert wurde, kann Kreditnehmer bei veränderten Bedingungen systematisch falsch einstufen. Aus Governance-Sicht stellt Drift ein erhebliches Risiko dar, da ein KI-System, das bei der Bereitstellung validiert und genehmigt wurde, Monate später unzuverlässige oder voreingenommene Ergebnisse liefern kann – und dabei möglicherweise folgenreiche Entscheidungen auf Basis veralteter Annahmen trifft, ohne dass jemand das Problem erkennt. KI-Governance-Software begegnet diesem Risiko durch kontinuierliche Überwachung von Leistungskennzahlen der Modelle, automatisierte Warnmeldungen, wenn Drift-Indikatoren definierte Schwellenwerte überschreiten, und dokumentierte Nachweise, dass eine Überwachung stattfindet – was Regulierungsbehörden zunehmend erwarten.

Algorithmische Voreingenommenheit liegt vor, wenn ein KI-Modell systematisch unfaire oder diskriminierende Ergebnisse liefert – zum Beispiel, wenn Kreditanträge bestimmter demografischer Gruppen durchgängig seltener genehmigt werden oder Bewerber aufgrund von Faktoren unterschiedlich bewertet werden, die mit geschützten Merkmalen korrelieren. Voreingenommenheit kann an mehreren Stellen entstehen: durch unausgewogene Trainingsdaten, durch Proxy-Variablen, die mit geschützten Attributen korrelieren, oder durch Feedback-Schleifen, die historische Ungleichheiten verstärken. Um Voreingenommenheit zu erkennen, müssen Modellergebnisse über verschiedene demografische Gruppen hinweg getestet und statistisch verglichen werden, um Muster zu identifizieren, die sich nicht durch legitime prädiktive Faktoren erklären lassen. KI-Governance-Software unterstützt die Erkennung von Voreingenommenheit durch Kontrolltests, die Modellergebnisse auf Fairness über relevante Dimensionen hinweg prüfen, Anomalien zur Untersuchung kennzeichnen und die Dokumentation der Testergebnisse pflegen, die Regulierungsbehörden oder Prüfern vorgelegt werden kann. Ziel ist es, Voreingenommenheit zu erkennen, bevor sie Schaden anrichtet – statt sie erst nach einer behördlichen Beschwerde oder einem öffentlichen Vorfall zu entdecken.

Der KI-Asset-Lebenszyklus umfasst den gesamten Werdegang eines KI-Systems von der ersten Entwicklung über die Bereitstellung, den laufenden Betrieb und Aktualisierungen bis hin zur endgültigen Außerbetriebnahme. Jede Phase bringt eigene Governance-Anforderungen mit sich: Die Entwicklung erfordert eine Validierung, dass das Modell wie beabsichtigt funktioniert und keine Voreingenommenheit aufweist; die Bereitstellung erfordert Genehmigungs-Workflows und dokumentierte Risikobewertungen; der laufende Betrieb erfordert eine Überwachung auf Drift, Voreingenommenheit und unerwartetes Verhalten; Aktualisierungen erfordern eine erneute Validierung, um sicherzustellen, dass Änderungen keine neuen Risiken mit sich bringen; und die Außerbetriebnahme erfordert eine kontrollierte Stilllegung, die sicherstellt, dass die Pflichten zur Datenverarbeitung erfüllt werden. Ohne einen strukturierten Ansatz für das Lebenszyklusmanagement verbreiten sich KI-Systeme in der Organisation mit unvollständiger Dokumentation, uneinheitlicher Aufsicht und ohne klare Verantwortlichkeit dafür, was sie tun oder wem sie gehören. Die Funktion „AI Asset Lifecycle Management“ von Riskonnect verfolgt KI-Systeme durch jede Phase innerhalb eines geregelten Rahmens und pflegt die Versionskontrolle sowie den Dokumentationsnachweis, den interne Revisionen und externe Regulierungsbehörden erwarten.

Ein KI-Inventar ist ein umfassendes, gepflegtes Verzeichnis aller in der Organisation eingesetzten KI-Systeme – was sie tun, wo sie eingesetzt werden, welche Daten sie nutzen, wem sie gehören, welche Risikoklassifizierung sie nach geltenden Rahmenwerken haben und welche Governance-Kontrollen auf sie jeweils angewendet werden. Die meisten Organisationen, die KI seit mehreren Jahren informell einsetzen, wären überrascht zu erfahren, wie viele KI-gestützte Systeme abteilungsübergreifend im Einsatz sind – von Unternehmenstools mit integrierten KI-Funktionen bis hin zu individuell entwickelten Modellen von Data-Science-Teams. Ohne ein Inventar ist es unmöglich, die Einhaltung von Vorschriften wie dem EU-KI-Gesetz nachzuweisen, das von Organisationen verlangt, zu identifizieren, welche ihrer Systeme in regulierte Kategorien fallen. Die Plattform von Riskonnect unterstützt das KI-Inventarmanagement als Grundlage des Governance-Programms – damit Organisationen wissen, was sie steuern, bevor sie versuchen, es zu steuern.

KI-Governance existiert nicht losgelöst von den bestehenden Technologierisiko- und Compliance-Programmen einer Organisation. Ein KI-System, das personenbezogene Daten verarbeitet, unterliegt den Datenschutzkontrollen des Compliance-Teams. Ein KI-System mit Zugriff auf kritische IT-Infrastruktur stellt ein Technologierisiko dar, das ins IT-Risikoregister gehört. Die Beschaffung von KI-Tools Dritter bringt Vendor-Risiken mit sich, die über das TPRM-Programm bewertet werden sollten. Wenn KI-Governance-Software mit IT-Risikomanagement, Compliance und der breiteren GRC-Plattform integriert ist, sind KI-Risiken im gesamten Risikobild der Organisation sichtbar, statt als separates, isoliertes Programm verwaltet zu werden. Die KI-Governance-Funktion von Riskonnect ist für genau diese Integration konzipiert – sie verbindet die KI-Aufsicht mit der unternehmensweiten Risiko- und Compliance-Umgebung, in die sie gehört. Mehr zum Zusammenspiel von KI und GRC finden Sie unter AI Governance: 5 Ways to Embed AI Oversight into GRC.

KI-Genehmigungs-Workflows sind die strukturierten Prüf- und Freigabeprozesse, die regeln, wann und wie neue KI-Anwendungsfälle für die Bereitstellung genehmigt werden. Ohne formale Workflows entsteht die KI-Einführung tendenziell informell – ein Team entdeckt ein neues KI-Tool, beginnt es zu nutzen und prüft erst im Nachhinein, ob es den Datenschutzanforderungen entspricht, regulatorische Risiken birgt oder mit den KI-Richtlinien der Organisation im Einklang steht. Governance-Software begegnet diesem Problem, indem sie KI-Nutzungsanfragen durch definierte Genehmigungsschritte leitet: Risikobewertung, Compliance-Prüfung, rechtliche Prüfung für Hochrisikoanwendungen, Sicherheitsbewertung und, wo erforderlich, Freigabe durch die Geschäftsleitung. Jeder Schritt wird dokumentiert und schafft so einen Prüfpfad, der belegt, dass die Organisation vor der Freigabe der KI-Bereitstellung eine angemessene Prüfung vorgenommen hat. Die vorgefertigten Genehmigungs-Workflows von Riskonnect lassen sich an die spezifischen Governance-Anforderungen und regulatorischen Verpflichtungen der Organisation anpassen – sie bieten Struktur, ohne bei risikoärmeren KI-Anwendungsfällen unnötige Reibung zu erzeugen.

Die Bewertung sollte mit dem aktuellen Stand beginnen: Wie viel KI wird bereits in der Organisation eingesetzt, wie viel Transparenz haben Sie darüber, und welchen regulatorischen Verpflichtungen stehen Sie gegenüber? Organisationen, die dem EU-KI-Gesetz unterliegen, benötigen Software, die das Risikoklassifizierungssystem und die Konformitätsbewertungsanforderungen des Gesetzes unterstützt. Organisationen mit erheblichen Datenschutzverpflichtungen benötigen eine enge Integration zwischen KI-Governance und ihrem Datenschutz-Governance-Programm. Zu den wichtigsten Bewertungskriterien gehören: vorinstallierte Unterstützung für die auf Ihre Organisation zutreffenden regulatorischen Rahmenwerke; KI-Inventarmanagement als Grundlage der Governance; Lebenszyklusmanagement über Entwicklung, Bereitstellung, Überwachung und Außerbetriebnahme hinweg; kontinuierliche Überwachung auf Drift und Voreingenommenheit mit automatisierten Warnmeldungen; konfigurierbare Genehmigungs-Workflows; Prüfpfade und Aufzeichnungen für behördliche Prüfungen; sowie die Integration mit bestehenden GRC-, IT-Risiko- und Compliance-Programmen. Einen umfassenderen Überblick darüber, wie KI in die GRC-Landschaft passt, finden Sie unter Integrating AI into GRC.