Software de gobernanza de IA

Software de Riskonnect: control estructurado de IA sin limitar innovación.

Utilice la IA con confianza. Minimice el riesgo manteniendo una supervisión proactiva y en tiempo real a medida que la IA se expande en toda la organización.

Demuestre el cumplimiento de la IA y evite sanciones. Automatice los procesos de gobernanza, mantenga registros listos para auditorías y alinéese con las regulaciones en evolución.

Garantice la integridad y la responsabilidad de la IA. Centralice la detección de riesgos de IA para que los equipos de toda la organización (legal, adquisiciones, seguridad, etc.) puedan determinar rápidamente si la IA respalda o amenaza los objetivos empresariales.
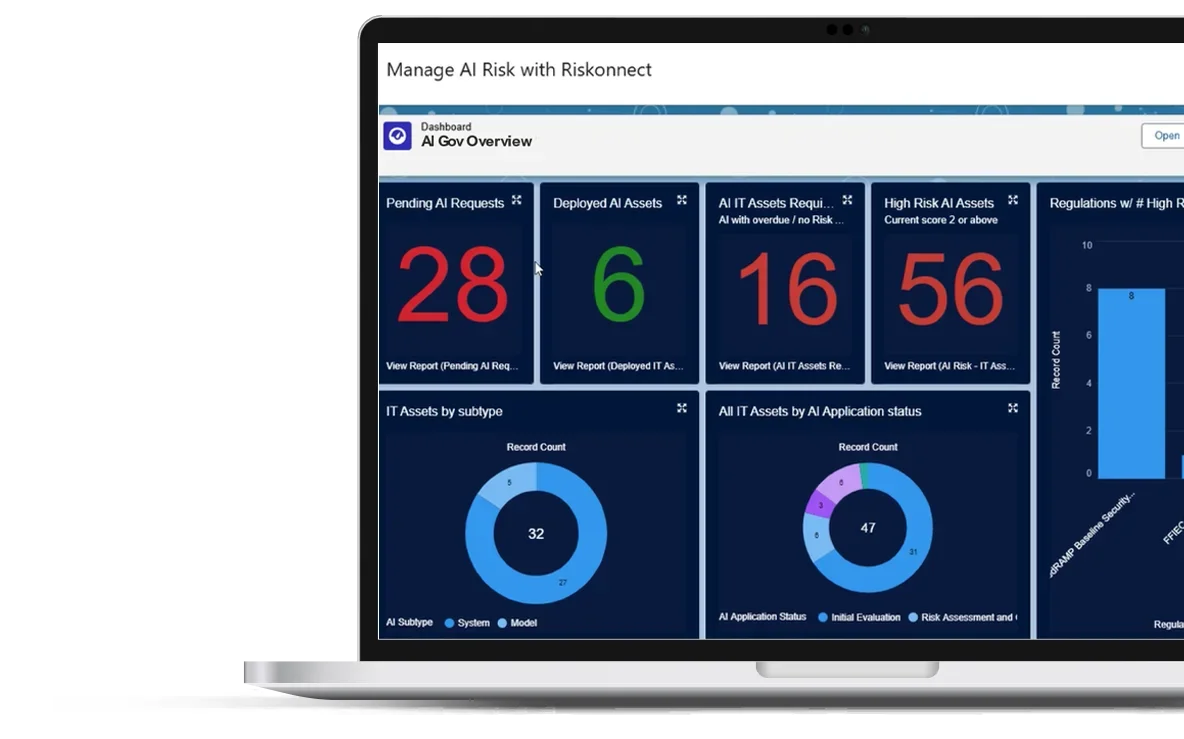
Demostración del software de gobernanza de la IA

Gobernanza de IA

Aspectos destacados del producto

  • Normativa
    Marcos de cumplimiento normativo
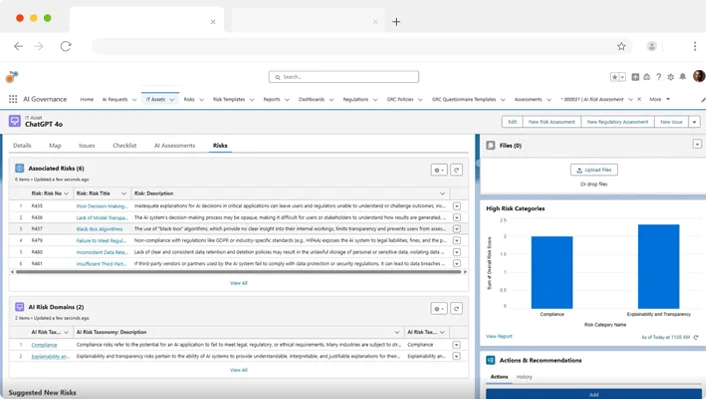
    Aplique instantáneamente regulaciones y marcos preestablecidos, incluyendo la Ley de IA de la UE, RGPD, ISO 42001 y NIST AI RMF.
  • Política de gobernanza
    Configuración
    Personalice y haga cumplir las políticas de IA que se alineen con los requisitos internos y externos.
  • Auditoría
    Gestión
    Mantenga un registro de las decisiones y acciones de IA para la transparencia y el cumplimiento.
  • Ciclo de vida de los activos de IA
    Gestión
    Supervise el desarrollo, despliegue, actualizaciones y retiro de sistemas de IA dentro de un marco gobernado.
  • Monitorización de la IA
    Realice un seguimiento de las tendencias de rendimiento, desviaciones y comportamientos inesperados para detectar problemas antes de que se agraven.
  • Control
    Monitorización
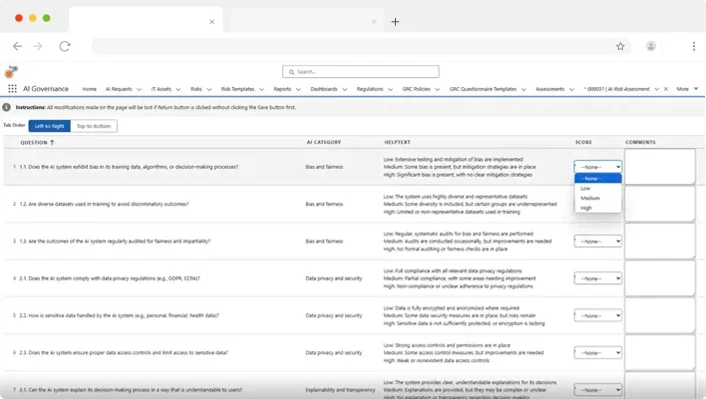
    Implemente controles para verificar modelos de datos y compruebe el sesgo y la precisión en todos los modelos de IA.
  • Aprobación
    Flujos de trabajo
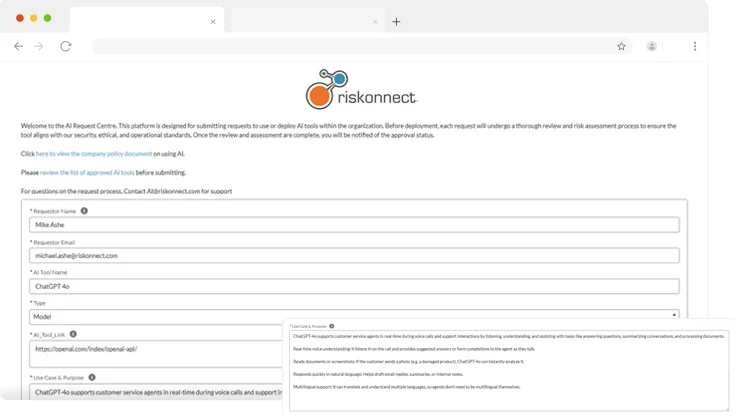
    Realice un seguimiento de las solicitudes de uso de IA a través de flujos de trabajo preestablecidos para garantizar una innovación responsable.
  • Analítica de riesgos
    y perspectivas
    Personaliza fácilmente tus informes y cuadros de mando para contar tu historia e informar la toma de decisiones. Más información.

Cumpla con confianza

con las regulaciones de la IA

¿Le preocupa incurrir en sanciones por violar accidentalmente las regulaciones de IA en evolución? El software de Gobernanza de IA de Riskonnect viene precargado con marcos y estándares regulatorios para ayudarle a anticiparse a los requisitos de cumplimiento, de modo que pueda centrarse en la innovación, no en la burocracia.

  • Aproveche las regulaciones y marcos integrados como la Ley de IA de la UE, RGPD, ISO 42001 y NIST AI RMF.
  • Ejecute auditorías automatizadas para garantizar la transparencia y la responsabilidad en todos los sistemas de IA.
  • Adapte las políticas de gobernanza para alinearse con los riesgos específicos de la industria y las necesidades organizativas.
Supervise proactivamente
el riesgo y la ética de la IA

¿Puede identificar el sesgo en la producción de IA antes de que cause daño? El software de Gobernanza de IA de Riskonnect monitoriza continuamente sus sistemas de IA para garantizar la integridad ética, el cumplimiento y la garantía, proporcionándole la visión necesaria para actuar antes de que los riesgos se conviertan en problemas.

  • Realice pruebas de control para detectar tempranamente sesgos, desviaciones del modelo y anomalías.
  • Active alertas automatizadas cuando surjan riesgos de desviación o cumplimiento.
  • Puntúe el riesgo de IA y elabore planes de mitigación para garantizar resultados de gobernanza fiables.

Amplíe la IA en

toda la empresa sin temor

¿Está equipado para gobernar eficazmente la IA a medida que se expande su uso? El software de Gobernanza de IA de Riskonnect proporciona la estructura y visibilidad para permitir una experimentación y adopción seguras en todos los departamentos y geografías, todo desde una única plataforma.

  • Gestione el ciclo de vida completo del modelo de IA con control de versiones integrado.
  • Acceda a paneles en tiempo real para obtener una visión clara de la gobernanza de IA en toda la empresa.
  • Intégrese perfectamente con los sistemas de gestión de riesgos empresariales para unificar la supervisión.
Empieza con estos recursos útiles
Cómo utilizan las organizaciones la IA para gestionar el riesgo
ARTÍCULO
Cómo utilizan las organizaciones la IA para gestionar el riesgo
Este artículo revela los usos más populares de la IA en la gestión de riesgos y las brechas comunes en la gobernanza, todo respaldado por datos.
Cumplimiento al ritmo del cambio
WEBINAR
Cumplimiento al ritmo del cambio: modernizar el GRC para la era de la IA.
Vea la repetición de este webinar para obtener perspectivas prácticas sobre cómo el cumplimiento unificado respalda decisiones seguras en la era de la IA.
De caja negra a bloques de construcción
WEBINAR
Operativizar la gobernanza de IA a través de GRC
Vea la repetición de este webinar para descubrir cómo ampliar su programa de GRC actual para incluir los riesgos de IA, manteniendo la complejidad bajo control y la innovación en marcha.

Los clientes con programas de ERM mejorados también usan

Los programas de gobernanza de IA también utilizan

Gestión de Riesgos de TI
Identifique sus principales riesgos informáticos, cibernéticos, de resiliencia operativa y de otras tecnologías para minimizar el impacto financiero.
Gestión de riesgos de terceros
Recopile toda la información de los proveedores, incluidos los acuerdos, contratos, políticas y credenciales de acceso, en un solo lugar para supervisar de manera eficiente a los proveedores durante toda la relación.
Cumplimiento
Agrupa todas las políticas, procedimientos y requisitos corporativos y legales de toda la organización en una ubicación centralizada.

Empieza donde quieras. Amplía donde sea.

Industry Recognition for Riskonnect
Redhand Advisors Gartner Wheelhouse Advisor

Empieza a colaborar con Riskonnect hoy.
Descubre cómo Riskonnect puede transformar tu forma de ver el riesgo.

Respuestas a tus preguntas sobre el software de gobernanza de IA

La gobernanza de IA es el conjunto estructurado de políticas, procesos, controles y mecanismos de supervisión que las organizaciones utilizan para garantizar que sus sistemas de IA se usen de forma responsable, transparente y en cumplimiento de las regulaciones aplicables y los estándares éticos. A medida que la adopción de la IA se acelera en todos los sectores —automatizando decisiones en contratación, concesión de crédito, atención sanitaria, servicio al cliente, detección de fraude y más—, los riesgos asociados al uso no controlado de la IA han crecido proporcionalmente: sanciones regulatorias, sesgo algorítmico que provoca resultados discriminatorios, deriva del modelo que genera resultados poco fiables, vulneraciones de la privacidad de los datos y daño reputacional por fallos de IA que no se detectaron antes de hacerse públicos. La gobernanza de IA importa ahora porque los reguladores en múltiples jurisdicciones están pasando de la orientación a requisitos exigibles, y porque las organizaciones que no logran demostrar una supervisión estructurada de sus sistemas de IA están asumiendo riesgos que quizá no ven del todo.

El software de gobernanza de IA es una plataforma que ofrece a las organizaciones visibilidad y control estructurados sobre cómo se desarrollan, despliegan, monitorizan y retiran los sistemas de IA en toda la empresa. Proporciona las herramientas necesarias para mantener un inventario de activos de IA, aplicar marcos de cumplimiento normativo, hacer cumplir políticas de gobernanza, monitorizar modelos de IA para detectar sesgo y deriva, gestionar flujos de trabajo de aprobación para nuevos casos de uso de IA y mantener registros listos para auditorías que los reguladores exigen cada vez más. El objetivo es permitir que las organizaciones adopten y escalen la IA con confianza, no frenando la innovación, sino garantizando que el uso de la IA se rastrea, se prueba y se mantiene demostrablemente dentro de límites definidos de riesgo y cumplimiento. Sin esta estructura, el uso de la IA tiende a proliferar de forma informal entre departamentos, creando exposición de cumplimiento y riesgo sin que nadie tenga visibilidad completa.

El panorama regulatorio de la IA evoluciona rápidamente, con varios marcos y regulaciones ya en vigor o acercándose a su aplicación. La Ley de IA de la UE es la más completa: un marco regulatorio por niveles de riesgo que clasifica los sistemas de IA según su potencial de daño e impone obligaciones que van desde requisitos de transparencia para sistemas de riesgo limitado hasta evaluaciones de conformidad estrictas y requisitos de supervisión humana para sistemas de alto riesgo. El RGPD se aplica a los sistemas de IA que procesan datos personales, imponiendo requisitos de transparencia, minimización de datos y salvaguardas para la toma de decisiones automatizada. La ISO 42001 es la norma internacional para sistemas de gestión de IA, que proporciona un marco estructurado para las organizaciones que buscan demostrar madurez de gobernanza. El Marco de Gestión de Riesgos de IA de NIST (AI RMF) es un marco voluntario de EE. UU. que ofrece orientación integral para identificar, medir y gestionar el riesgo de IA a lo largo del ciclo de vida del modelo. La plataforma de Riskonnect viene precargada con estos cuatro marcos, lo que permite a las organizaciones mapear sus sistemas de IA con los requisitos aplicables sin tener que crear mapeos de cumplimiento desde cero.

La deriva del modelo se refiere al deterioro del rendimiento o de la precisión predictiva de un modelo de IA con el tiempo, causado por cambios en los datos del mundo real con los que se encuentra el modelo en comparación con los datos con los que se entrenó. Un modelo de detección de fraude entrenado con patrones de transacciones previos a la pandemia, por ejemplo, puede volverse menos preciso a medida que cambia el comportamiento del consumidor. Un modelo de riesgo de crédito entrenado en un entorno económico puede clasificar erróneamente a los prestatarios de forma sistemática cuando cambian las condiciones. Desde una perspectiva de gobernanza, la deriva es un riesgo significativo porque significa que un sistema de IA que se validó y aprobó en el despliegue puede estar produciendo resultados poco fiables o sesgados meses después, tomando potencialmente decisiones relevantes basadas en supuestos desactualizados sin que nadie detecte el problema. El software de gobernanza de IA aborda esto mediante la monitorización continua de métricas de rendimiento del modelo, alertas automatizadas cuando los indicadores de deriva superan umbrales definidos y evidencia documentada de que la monitorización se está realizando, que es cada vez más lo que los reguladores esperan ver.

El sesgo algorítmico se produce cuando un modelo de IA genera resultados sistemáticamente injustos o discriminatorios; por ejemplo, aprobando con menor frecuencia solicitudes de préstamo de determinados grupos demográficos, o valorando de forma diferente a candidatos a un puesto en función de factores que se correlacionan con características protegidas. El sesgo puede introducirse en múltiples puntos: por datos de entrenamiento desequilibrados, por variables proxy que se correlacionan con atributos protegidos o por bucles de retroalimentación que amplifican disparidades históricas. Detectar el sesgo requiere probar los resultados del modelo en distintos grupos demográficos y comparar los resultados estadísticamente para identificar patrones que no puedan explicarse por factores predictivos legítimos. El software de gobernanza de IA respalda la detección de sesgo mediante pruebas de control que verifican la equidad de los resultados del modelo en las dimensiones relevantes, señala anomalías para su investigación y mantiene documentación de los resultados de las pruebas que puede proporcionarse a reguladores o auditores. El objetivo es detectar el sesgo antes de que cause daño, en lugar de descubrirlo tras una queja regulatoria o un incidente público.

El ciclo de vida de los activos de IA abarca toda la progresión de un sistema de IA desde el desarrollo inicial hasta el despliegue, la operación continua, las actualizaciones y su retirada final. Cada etapa conlleva requisitos de gobernanza distintos: el desarrollo requiere validar que el modelo funciona según lo previsto y no presenta sesgo; el despliegue requiere flujos de trabajo de aprobación y evaluaciones de riesgo documentadas; la operación continua requiere monitorización de deriva, sesgo y comportamientos inesperados; las actualizaciones requieren revalidación para garantizar que los cambios no introduzcan nuevos riesgos; y la retirada requiere un desmantelamiento gestionado que garantice el cumplimiento de las obligaciones de tratamiento de datos. Sin un enfoque estructurado de gestión del ciclo de vida, los sistemas de IA proliferan en la organización con documentación incompleta, supervisión inconsistente y sin una responsabilidad clara sobre lo que hacen o quién es su propietario. La capacidad de Gestión del ciclo de vida de activos de IA de Riskonnect realiza el seguimiento de los sistemas de IA en cada etapa dentro de un marco gobernado, manteniendo el control de versiones y el rastro documental que esperan la auditoría interna y los reguladores externos.

Un inventario de IA es un registro integral y mantenido de todos los sistemas de IA en uso en la organización: qué hacen, dónde se despliegan, qué datos utilizan, quién es su propietario, cuál es su clasificación de riesgo según los marcos aplicables y qué controles de gobernanza se aplican a cada uno. La mayoría de las organizaciones que han estado adoptando IA de forma informal durante varios años se sorprenderían al descubrir cuántos sistemas habilitados por IA están en uso en todos los departamentos, desde herramientas empresariales con funciones de IA integradas hasta modelos a medida desarrollados por equipos de ciencia de datos. Sin un inventario, es imposible demostrar el cumplimiento de regulaciones como la Ley de IA de la UE, que exige a las organizaciones identificar cuáles de sus sistemas entran en categorías reguladas. La plataforma de Riskonnect respalda la gestión del inventario de IA como base del programa de gobernanza, asegurando que las organizaciones sepan qué están gobernando antes de intentar gobernarlo.

La gobernanza de IA no existe aislada de los programas existentes de riesgo tecnológico y cumplimiento normativo de la organización. Un sistema de IA que procesa datos personales está sujeto a controles de privacidad de datos gestionados por el equipo de cumplimiento. Un sistema de IA con acceso a infraestructura de TI crítica es un riesgo tecnológico que debe figurar en el registro de riesgos de TI. La adquisición de herramientas de IA de terceros introduce riesgo de proveedores que debe evaluarse a través del programa de TPRM. Cuando el software de gobernanza de IA se integra con la gestión de riesgos de TI, el cumplimiento y la plataforma de GRC en general, los riesgos de IA son visibles dentro del panorama global de riesgos de la organización, en lugar de gestionarse como un programa separado y aislado. La capacidad de Gobernanza de IA de Riskonnect está diseñada para esta integración, conectando la supervisión de la IA con el entorno de riesgo y cumplimiento empresarial donde corresponde. Para saber más sobre cómo se cruzan la IA y el GRC, consulte Gobernanza de IA: 5 formas de integrar la supervisión de la IA en el GRC.

Los flujos de trabajo de aprobación de IA son los procesos estructurados de revisión y validación que determinan cuándo y cómo se aprueban nuevos casos de uso de IA para su despliegue. Sin flujos de trabajo formales, la adopción de IA tiende a producirse de forma informal: un equipo descubre una nueva herramienta de IA, empieza a usarla y solo después considera si cumple los requisitos de privacidad de datos, introduce riesgo regulatorio o se alinea con las políticas de IA de la organización. El software de gobernanza aborda esto canalizando las solicitudes de uso de IA a través de pasos de aprobación definidos: evaluación de riesgos, revisión de cumplimiento, revisión legal para aplicaciones de alto riesgo, evaluación de seguridad y validación ejecutiva cuando sea necesario. Cada paso queda documentado, creando un rastro de auditoría que demuestra que la organización aplicó el escrutinio adecuado antes de permitir el despliegue de la IA. Los flujos de trabajo de aprobación preconfigurados de Riskonnect pueden personalizarse para reflejar los requisitos de gobernanza y las obligaciones regulatorias específicas de la organización, aportando estructura sin crear fricción innecesaria para casos de uso de IA de menor riesgo.

La evaluación debe comenzar con su situación actual: ¿cuánta IA ya se utiliza en toda la organización, cuánta visibilidad tiene sobre ello y a qué obligaciones regulatorias se enfrenta? Las organizaciones sujetas a la Ley de IA de la UE necesitan software que respalde el marco de clasificación de riesgos de la Ley y los requisitos de evaluación de conformidad. Las organizaciones con obligaciones significativas de privacidad de datos necesitan una integración estrecha entre la gobernanza de IA y su programa de gobernanza de datos. Los criterios clave de evaluación incluyen: soporte precargado para los marcos regulatorios que se aplican a su organización; gestión del inventario de IA para establecer la base de la gobernanza; gestión del ciclo de vida a lo largo del desarrollo, despliegue, monitorización y retirada; monitorización continua de deriva y sesgo con alertas automatizadas; configurabilidad de los flujos de trabajo de aprobación; rastro de auditoría y mantenimiento de registros para el examen regulatorio; e integración con los programas existentes de GRC, riesgo de TI y cumplimiento. Para una visión más amplia de cómo encaja la IA en el panorama de GRC, consulte Integración de la IA en el GRC.