Logiciel de gestion des risques pour les tiers

Le logiciel de gestion des risques des tiers de Riskonnect regroupe toutes les informations sur les vendeurs et les fournisseurs afin de minimiser votre exposition et de maximiser vos avantages tout au long de la relation.

Choisissez vos fournisseurs en toute confiance. Prenez connaissance des faits concernant l’état de la sécurité, la solidité financière et le niveau de risque d’un fournisseur avant de l’intégrer à votre entreprise.

Établissez des relations avec les tiers basées sur la confiance. Engagez vos partenaires dans des conversations franches et productives sur vos normes et vos attentes.

Gardez la documentation importante prête à l’emploi. Soyez assuré que la documentation et les données sont toujours mises à jour et disponibles lorsque vous en avez besoin.
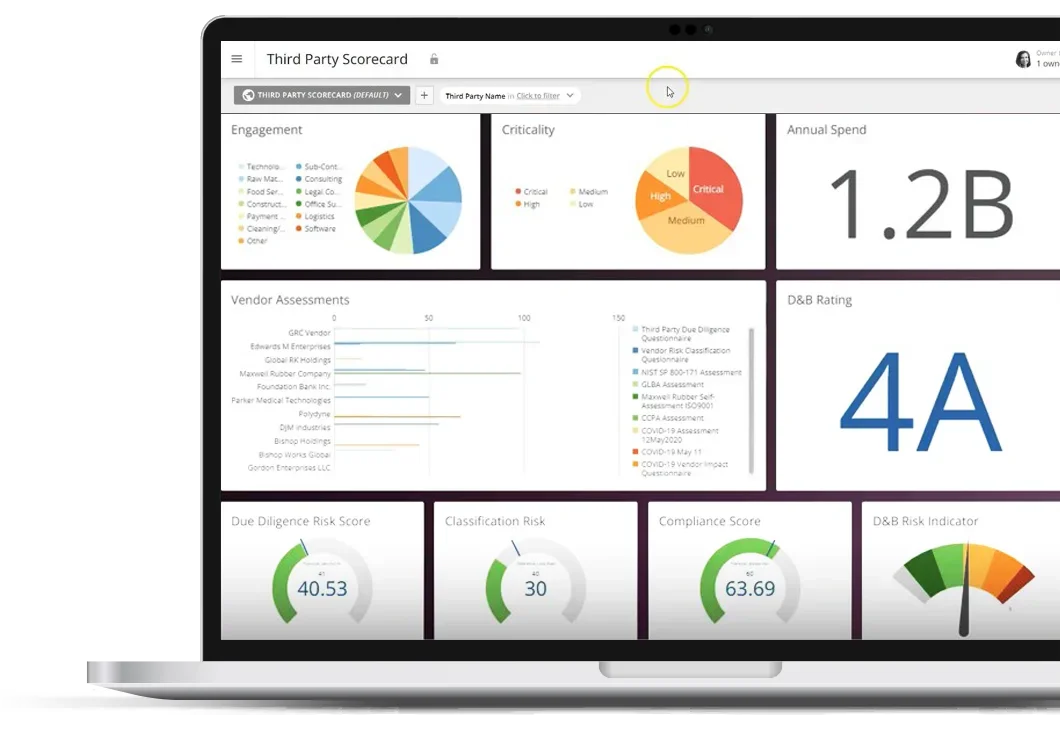
Third-Party Risk Management Software

Logiciel de gestion des risques pour les tiers

Points forts du produit
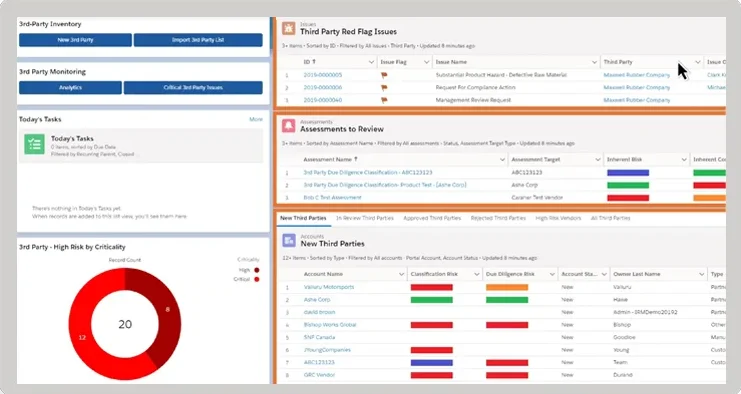
  • risques
    Réévaluez automatiquement les fournisseurs selon votre propre calendrier et recevez des alertes en cas de non-conformité.
  • Gestion des certificats
    Suivez les accords, les contrats, les politiques et les identifiants d'accès afin de réduire l'exposition à des tiers.
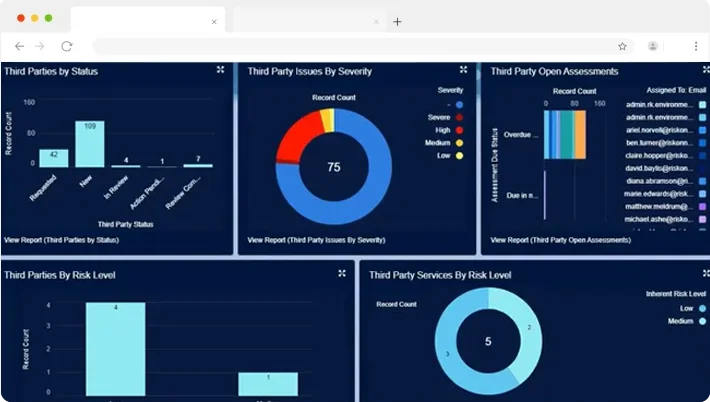
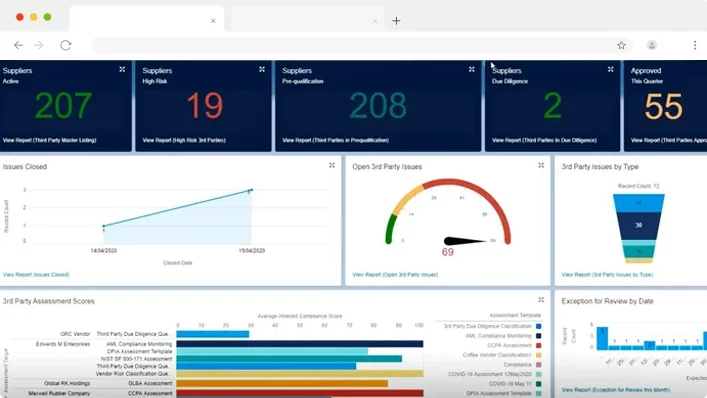
  • Tableaux de bord
    Communiquer rapidement et efficacement le statut des fournisseurs.
  • Embarquement
    Accélérez le processus d'intégration grâce à un portail dédié et à des questionnaires personnalisés.
  • Analyses et informations
    sur les risques
    Personnalisez facilement vos rapports et vos tableaux de bord pour présenter votre situation et éclairer vos décisions. En savoir plus.
  • Évaluation du risque
    Calculez un score de risque et une classification globale pour chaque tiers afin d'identifier vos fournisseurs les plus risqués.

Vidéo de démonstration TPRM


Grâce à Riskonnect, nous avons pu aller de l’avant avec une nouvelle activité. Nous avons pu développer la croissance des revenus de l’équipe opérationnelle et améliorer la conformité des fournisseurs. L’intégration est un processus très fluide pour notre équipe et pour nos fournisseurs. »

Responsable de l’indemnisation des accidents du travail, Stanley Steemer

Libérez du temps pour des

choses plus importantes

Comment pouvez-vous comprendre votre niveau de risque fournisseur si vous passez vos journées à envoyer et à coder des évaluations ? Le logiciel de gestion des risques pour les tiers de Riskonnect est conçu pour vous décharger des tâches manuelles, afin que vous puissiez vous consacrer à des choses plus importantes, comme l’établissement de relations.

  • Automatisez les flux de travail pour gagner du temps et améliorer la fiabilité.
  • Intégrer rapidement de nouveaux fournisseurs.
  • Réalisez des évaluations de fournisseurs beaucoup plus rapidement et à moindre coût.
  • Communiquez facilement les profils de risque des fournisseurs grâce à des rapports clairs et en temps réel.
  • Mieux se préparer à la désaffection des tiers et à l’abandon des services.
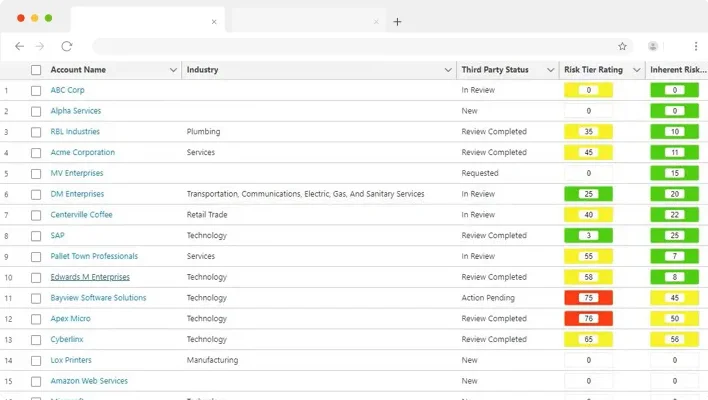
Augmentez la
visibilité sur les risques

Comment pouvez-vous vous faire une idée précise des risques encourus par les tiers lorsque les évaluations et la documentation sont incohérentes ou manquantes ? Le logiciel de gestion des risques des tiers de Riskonnect vous permet de suivre les relations du début à la fin, ce qui vous donne des informations instantanées pour comprendre l’ensemble de l’histoire.

  • Obtenez des accords, des contrats, des politiques et des références en un seul endroit.
  • Calculez des scores de risque pour chaque fournisseur et définissez automatiquement des réévaluations.
  • Soyez prêt pour l’audit grâce à une documentation tierce facilement accessible.
  • Améliorez vos évaluations en connaissant les risques de vos fournisseurs.

Instaurez la confiance

Les relations

Connaissez-vous bien vos fournisseurs et leur faites-vous confiance ? Le logiciel de gestion des risques des tiers de Riskonnect vous aide à établir une communication solide et réciproque avec vos fournisseurs afin de construire des relations fructueuses basées sur le respect mutuel et un objectif commun.

  • Facilitez l’établissement des faits grâce à des évaluations cohérentes et coordonnées des fournisseurs.
  • Discutez avec les fournisseurs dans l’application pour obtenir des réponses et vérifier l’état d’avancement.
  • Gagnez l’estime de vos fournisseurs grâce à notre portail convivial de soumission de documents.
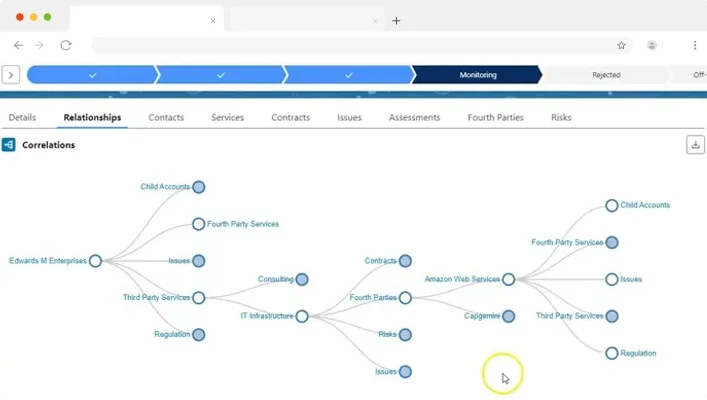
Présentez votre situation
en toute confiance

Comment pouvez-vous vous faire une idée précise des risques encourus par les tiers lorsque les évaluations et la documentation sont incohérentes ou manquantes ? Le logiciel de gestion des risques des tiers de Riskonnect vous permet de suivre les relations du début à la fin, ce qui vous donne des informations instantanées pour comprendre l’ensemble de l’histoire.

  • Obtenez des accords, des contrats, des politiques et des références en un seul endroit.
  • Calculez des scores de risque pour chaque fournisseur et définissez automatiquement des réévaluations.
  • Soyez prêt pour l’audit grâce à une documentation tierce facilement accessible.
  • Améliorez vos évaluations en connaissant les risques de vos fournisseurs.

Lancez-vous avec ces ressources utiles
EBOOK
Se préparer à un changement
de technologie TPRM
Ce guide de l’OCEG, parrainé par Riskonnect, vous aidera à comprendre ce qui fonctionne actuellement dans la gestion des risques liés aux tiers et ce qui ne fonctionne pas, afin de vous préparer à un changement réussi de logiciel de gestion des risques des tiers.
Guide d'achat de logiciels de gestion des risques
EBOOK
Le guide complet pour l’achat
d’un logiciel de gestion des risques
Ce guide démystifie le processus d’achat avec une navigation étape par étape tout au long du parcours.
MODÈLE D’APPEL D’OFFRES
Vous lancez un processus d’appel d’offres (RFP) pour un logiciel de gestion des risques des tiers ?
Téléchargez la liste de Riskonnect des questions les plus critiques relatives au TPRM et adaptez-la à vos besoins.

Les clients ayant des programmes

Les programmes de gestion des risques des tiers utilisent également

Entreprise
Gestion des risques
Combinez les risques assurables et non assurables afin d’anticiper, d’évaluer, d’atténuer et de surveiller toutes les menaces provenant de tous les coins de l’organisation.
Conformité
Regroupez toutes les politiques, procédures et exigences d’entreprise et juridiques de l’ensemble de l’organisation dans un emplacement centralisé.
Gestion des risques informatiques
Identifiez vos principaux risques informatiques, cybernétiques, de résilience opérationnelle et autres risques technologiques pour minimiser l’impact financier.

Commencez n’importe où. Déployez partout.

Industry Recognition for Riskonnect

Redhand Advisors Gartner Wheelhouse Advisor

Commencez un partenariat avec Riskonnect dès aujourd’hui.
Découvrez comment Riskonnect peut transformer votre vision du risque.

Réponses rapides à vos questions sur la gestion des risques des tiers

Le logiciel de gestion des risques liés aux tiers est un outil qui permet de protéger votre organisation contre les faux pas des tiers. Il rationalise et automatise le suivi et la surveillance des tiers, ce qui vous permet d’identifier rapidement les fournisseurs à haut risque, de collaborer aux évaluations et de consacrer votre temps à des activités plus stratégiques.

Le logiciel de gestion des risques liés aux tiers de Riskonnect offre une variété de caractéristiques et de fonctions spécialisées – telles que les évaluations, la gestion des certificats et l’intégration – pour minimiser votre exposition aux risques liés aux tiers afin que vous puissiez en tirer le maximum d’avantages.

Les fournisseurs et autres tiers sont essentiels à la réussite de nombreuses organisations, mais ils présentent également des risques considérables. Tout risque – sécurité informatique, financier, chaîne d’approvisionnement – devient le vôtre. Et plus vous avez de fournisseurs, plus il est difficile de tout contrôler. Si vous travaillez avec un grand nombre de fournisseurs, c’est le signe qu’il est temps d’envisager un logiciel de gestion des risques pour les tiers. Une autre indication que vous avez besoin d’un logiciel de TPRM est que vous avez du mal à collecter des données pertinentes ou à trouver des documents importants sur vos fournisseurs. Et si les dirigeants demandent régulièrement des rapports et des informations qu’il est difficile, voire impossible, de produire, un logiciel de gestion des risques tiers peut être exactement ce qu’il vous faut.

Recherchez un logiciel de gestion des risques tiers qui soit facile à utiliser, accessible, fiable et sécurisé. Vous devez être en mesure d’apporter facilement des modifications, de créer des questionnaires personnalisés pour les fournisseurs, d’élaborer des rapports et de communiquer de manière transparente avec les fournisseurs sans jamais quitter la plateforme.

Riskonnect est conçu pour relier de manière transparente les données sur les risques de tous types au sein de votre organisation. Nous proposons également des API (interface de programmation d’applications) pour importer et exporter facilement des données, ainsi que des intégrations prêtes à l’emploi avec des partenaires spécialisés pour vous aider à tirer le meilleur parti de vos données de la manière la plus efficace possible.

La tarification dépend de la taille et de la complexité du projet ainsi que du niveau de personnalisation requis. Nous proposons trois options de mise en œuvre de pointe à différents niveaux de prix pour s’adapter à votre budget, tout en atteignant vos objectifs commerciaux le plus rapidement possible.

La gestion des risques des tiers est le processus d’identification, d’évaluation et d’atténuation des risques découlant des relations d’une organisation avec des vendeurs, des fournisseurs, des prestataires et d’autres partenaires externes. Tout tiers ayant accès à vos systèmes, à vos données ou à vos opérations introduit une exposition potentielle — qu’elle soit financière, opérationnelle, réputationnelle ou liée à la cybersécurité et à la conformité réglementaire. Un programme TPRM structuré établit des processus cohérents pour la diligence raisonnable avant l’intégration, une surveillance continue tout au long de la relation et des protocoles de désintégration clairs à la fin d’une relation. Pour en savoir plus sur ce qu’implique la TPRM, consultez Qu’est-ce que la gestion des risques des tiers ?

Le risque lié aux tiers se présente sous plusieurs formes distinctes, et un programme TPRM mature tient compte de chacune d’entre elles. Le risque lié à la cybersécurité et à la sécurité des données est souvent le plus visible — un fournisseur dont les contrôles sont faibles peut devenir un point d’entrée pour une brèche dans vos propres systèmes. Le risque opérationnel survient lorsqu’une défaillance d’un fournisseur perturbe votre capacité à fournir des produits ou des services. Le risque financier concerne la solvabilité et la stabilité d’un fournisseur. Le risque de réputation apparaît lorsque la conduite d’un partenaire rejaillit sur votre marque. Le risque de conformité survient lorsque les pratiques d’un fournisseur mettent votre organisation en porte-à-faux avec les réglementations du secteur ou les obligations contractuelles. Comprendre le profil de risque spécifique de chaque relation fournisseur est le fondement d’une gestion des risques des tiers efficace.

Les plateformes de gestion des risques des tiers les plus efficaces partagent un ensemble de capacités communes : des flux de travail automatisés d’évaluation des risques des fournisseurs qui éliminent la collecte manuelle de données ; une surveillance continue qui fait apparaître les changements dans la posture de risque d’un fournisseur en temps réel plutôt qu’à intervalles programmés ; une notation et une hiérarchisation des risques qui aident les équipes à prioriser les relations à haut risque ; un référentiel de documents centralisé pour les contrats, les certifications et les preuves de conformité ; des questionnaires personnalisables pour l’intégration et la réévaluation des fournisseurs ; et des rapports prêts pour l’audit qui peuvent être produits rapidement sans dépendre de l’informatique. L’intégration à votre cadre GRC plus large — reliant les données sur les risques des fournisseurs aux programmes de conformité, de risques informatiques et de risques d’entreprise — est également un indicateur fort d’une plateforme TPRM mature et évolutive.

La surveillance continue signifie que votre logiciel TPRM suit l’évolution des risques liés aux fournisseurs de manière permanente, plutôt que d’attendre le prochain cycle d’évaluation programmé. Cela peut inclure des alertes automatisées lorsqu’un score de risque de fournisseur franchit un seuil, des notifications lorsque des certifications ou des contrats expirent, et des mises à jour déclenchées par des changements dans le statut de conformité d’un fournisseur ou des signaux de risque externes. La valeur pratique est que vous ne dépendez pas d’un questionnaire annuel pour savoir que quelque chose ne va pas — vous êtes averti à temps pour réagir. La plateforme de Riskonnect est conçue pour soutenir ce type de visibilité en temps réel, afin que les équipes chargées des risques puissent agir sur la base de données actuelles plutôt que sur des informations datant déjà de plusieurs mois.

Une évaluation approfondie des risques des fournisseurs suit généralement une séquence cohérente : premièrement, catégoriser le fournisseur selon le type d’accès dont il dispose et le caractère critique des services qu’il fournit. Deuxièmement, envoyer un questionnaire sur les risques adapté à ce niveau de fournisseur — couvrant les contrôles de cybersécurité, la stabilité financière, les pratiques de traitement des données et la conformité réglementaire pertinente. Troisièmement, valider les réponses en examinant les documents justificatifs tels que les rapports SOC 2, les certificats d’assurance et les résultats d’audit. Quatrièmement, calculer un score de risque basé sur les conclusions et affecter le fournisseur à un niveau de risque. Cinquièmement, définir les mesures correctives requises et confirmer l’accord du fournisseur pour combler les lacunes. Enfin, établir un calendrier de réévaluation calibré selon le niveau de risque du fournisseur — les fournisseurs à risque élevé justifiant un examen plus fréquent. Le logiciel TPRM automatise et suit chaque étape afin que rien ne passe entre les mailles du filet.

Les régulateurs de tous les secteurs tiennent de plus en plus les organisations pour responsables des actions de leurs fournisseurs. Dans les services financiers, des cadres comme DORA (Digital Operational Resilience Act) et les directives de l’OCC exigent que les institutions financières maintiennent une surveillance rigoureuse des accords avec les tiers. Dans le secteur de la santé, les obligations HIPAA s’étendent aux partenaires commerciaux qui manipulent des informations de santé protégées. Dans tous les secteurs, les réglementations sur la protection des données comme le RGPD imposent des exigences sur la manière dont les données personnelles sont partagées et traitées par des tiers. Une plateforme TPRM crée la documentation et les pistes d’audit nécessaires pour démontrer la conformité — et permet d’identifier et de combler les lacunes avant qu’un examen réglementaire ne les révèle. Sans logiciel structuré de conformité des tiers, les organisations ne peuvent souvent pas produire les preuves attendues par les régulateurs. Pour comprendre l’importance des enjeux, consultez Il est temps de donner la priorité à la gestion des risques des tiers.

La gestion des risques des fournisseurs (VRM) est un sous-ensemble de la TPRM axé spécifiquement sur les risques associés aux fournisseurs de biens et de services. La gestion des risques des tiers est une discipline plus large qui englobe les fournisseurs mais inclut également les prestataires, les consultants, les fournisseurs de services externalisés, les partenaires de coentreprise et toute autre partie externe ayant accès à vos systèmes, installations ou données. En pratique, de nombreuses organisations utilisent ces termes de manière interchangeable — mais un programme TPRM complet est conçu pour couvrir tout le spectre des relations externes, et pas seulement les relations d’achat traditionnelles avec les fournisseurs.

Le risque lié aux tiers n’existe pas de manière isolée — un fournisseur présentant une vulnérabilité en matière de cybersécurité constitue également un risque informatique ; un fournisseur non conforme à une réglementation constitue également un risque de conformité. Les mises en œuvre TPRM les plus efficaces connectent les données sur les risques des fournisseurs au cadre GRC plus large de l’organisation afin que les équipes chargées des risques, les professionnels de la conformité et les équipes de sécurité informatique travaillent à partir des mêmes informations. Riskonnect est conçu comme une plateforme de risque intégrée, ce qui signifie que les données circulent entre la TPRM, la gestion des risques informatiques, la conformité et les programmes de risques d’entreprise — offrant à la direction une vue consolidée plutôt que des rapports cloisonnés provenant d’outils déconnectés. Cette intégration est ce qui sépare une véritable plateforme de gestion des risques d’un outil autonome de gestion des risques des tiers.

Les mises en œuvre TPRM réussies partagent plusieurs pratiques communes. Commencez par définir une politique claire qui établit ce qui constitue un tiers, comment les fournisseurs sont classés par risque et qui est responsable de chaque relation. Établissez un inventaire centralisé de toutes les relations avec les tiers avant de tenter de les évaluer — vous ne pouvez pas gérer ce que vous n’avez pas identifié. Utilisez une approche basée sur le risque pour prioriser la profondeur de l’évaluation : tous les fournisseurs ne justifient pas le même niveau d’examen, et évaluer excessivement les fournisseurs à faible risque gaspille des ressources qui devraient aller vers ceux à haut risque. Établissez une cadence de réévaluation qui reflète le niveau de risque de chaque fournisseur et assurez-vous que les réévaluations sont automatisées plutôt que dépendantes du calendrier. Enfin, traitez les relations avec les fournisseurs comme un échange bidirectionnel : les organisations dotées des programmes TPRM les plus solides considèrent la diligence raisonnable comme un fondement pour instaurer la confiance, et non comme un simple exercice de conformité. Pour en savoir plus sur ce à quoi ressemble un programme solide en pratique, consultez Qu’est-ce qui fait un programme de gestion des risques des tiers solide ?

Lors de l’évaluation d’un logiciel de gestion des risques des tiers, les facteurs les plus importants sont la facilité de configuration, le degré d’automatisation et la manière dont la plateforme s’intègre dans votre écosystème de gestion des risques existant. Questions spécifiques à poser : Les utilisateurs non techniques peuvent-ils créer et modifier des questionnaires, des flux de travail et des rapports sans l’intervention de l’informatique ? La plateforme prend-elle en charge la surveillance continue ou seulement la réévaluation périodique ? Comment gère-t-elle la désintégration des fournisseurs et le cycle de vie de la documentation ? Quel support de mise en œuvre est fourni et combien de temps dure un déploiement type ? Comment se connecte-t-elle à vos programmes de conformité, de risques informatiques et de gestion des risques d’entreprise ? Les réponses permettront de distinguer rapidement les plateformes conçues pour les opérations de risque réelles de celles qui semblent performantes lors d’une démonstration mais créent des frictions en pratique. Le modèle de RFP TPRM de Riskonnect est un point de départ pratique pour structurer cette évaluation — et comprendre ce qu’il faut demander aux sociétés de gestion des risques des tiers avant de s’engager. Pour en savoir plus sur la gestion des risques qui rendent cette décision urgente, consultez Le chaos des tiers.