Die Wahl der richtigen Software für Lieferantenrisikomanagement erfordert mehr als nur den Vergleich von Funktionen. Sie müssen berücksichtigen, wie jede Plattform Ihr Lieferanten-Ökosystem unterstützt, welche Arten von Drittparteirisiken Sie verwalten müssen und wie Sie Lieferantenrisikodaten mit Ihren umfassenderen Risiko- und Compliance-Prozessen verbinden möchten.
Führende Plattformen für Lieferantenrisikomanagement helfen Ihnen, Risiken über Lieferanten- und Drittparteibeziehungen hinweg zu bewerten, zu überwachen und zu managen. Sie unterstützen Aktivitäten wie Lieferantenbewertungen, Risikoüberwachung, Dokumentenmanagement, Nachverfolgung von Abhilfemaßnahmen und fortlaufende Aufsicht in Bereichen wie Betriebsunterbrechungen, Cybersicherheit, Compliance und Datenschutz.
In diesem Leitfaden vergleichen wir die führenden Softwarelösungen für Lieferantenrisikomanagement, untersuchen deren Kernfunktionen, Stärken und idealen Anwendungsfälle, um Ihnen bei der Identifizierung der Plattform zu helfen, die am besten zu den Anforderungen Ihres Unternehmens passt.
Was ist Software für Lieferantenrisikomanagement?
Software für Lieferantenrisikomanagement hilft Ihnen, Risiken in der Lieferkette und bei Drittanbietern Ihres Unternehmens zu identifizieren, zu bewerten, zu überwachen und zu managen. Sie bietet ein zentralisiertes Lieferantenregister zur Speicherung von Lieferanteninformationen, Verträgen, Zertifizierungen, Risikobewertungen und Compliance-Dokumentationen, wodurch Sie eine einzige Quelle der Wahrheit für Lieferantenrisiken erhalten.
Die Software optimiert das Lieferanten-Onboarding und die Due Diligence durch automatisierte Workflows und Lieferantenportale. Lieferanten können Informationen einreichen, Fragebögen ausfüllen und unterstützende Nachweise direkt innerhalb der Plattform bereitstellen. Sie können dann wiederkehrende Risikobewertungen planen, um Lieferanten anhand vordefinierter Kriterien zu bewerten, einschließlich Cybersicherheit, finanzieller Stabilität, operativer Resilienz, Einhaltung gesetzlicher Vorschriften und ESG-Leistung.
Viele Top-Plattformen für Lieferantenrisikomanagement unterstützen auch die kontinuierliche Überwachung durch Risiko-Intelligence-Feeds, Sicherheitsbewertungen, Screening negativer Medien und andere externe Datenquellen. Sie ermöglichen es Ihnen, die Lieferantenleistung anhand von SLAs zu verfolgen und Key Performance Indicators (KPIs) sowie Key Risk Indicators (KRIs) zu überwachen, um ein vollständigeres Bild der Lieferantenrisikobelastung zu erhalten und aufkommende Probleme zu identifizieren, bevor sie den Betrieb stören.
Führende Plattformen für Lieferantenrisikomanagement ermöglichen es Ihnen, Vorfälle, Abhilfemaßnahmen, Korrekturmaßnahmen, Audits und Berichte während des gesamten Lieferantenlebenszyklus zu verwalten und die Aufsicht vom Onboarding über die Vertragsverlängerung bis zum Offboarding aufrechtzuerhalten.
Ohne spezielle SRM-Software basiert das Management von Lieferantenrisiken oft auf Tabellenkalkulationen, E-Mails und getrennten Systemen. Diese manuellen Ansätze können Datensilos schaffen, die Fehlerwahrscheinlichkeit erhöhen und es erleichtern, dass Risiken unbemerkt bleiben. Software für Lieferantenrisikomanagement automatisiert diese Aktivitäten und hilft Ihnen, Prozesse zu standardisieren, die Lieferantenaufsicht zu stärken und effektiver auf Risiken zu reagieren.
Gibt es einen Unterschied zwischen Software für Lieferantenrisikomanagement und Software für Anbieter-Risikomanagement?
Die Begriffe „Software für Lieferantenrisikomanagement“ und „Software für Anbieter-Risikomanagement“ scheinen austauschbar zu sein. Sie konzentrieren sich jedoch tendenziell auf unterschiedliche Arten von Drittparteibeziehungen und Risikokategorien.
Software für Lieferantenrisikomanagement konzentriert sich auf Organisationen, die Ihre Lieferkette unterstützen, wie z. B. Rohstofflieferanten, Hersteller, Distributoren und Logistikpartner. Tools für Lieferantenrisikomanagement helfen Ihnen, Risiken zu bewerten und zu überwachen, die den Waren- und Dienstleistungsfluss stören könnten, einschließlich finanzieller Instabilität, Lieferengpässen, Betriebsunterbrechungen und geopolitischen Ereignissen. Infolgedessen konzentriert sich das Lieferantenrisikomanagement oft auf operative Resilienz, Business Continuity und die Leistung der Lieferkette.
Software für Anbieter-Risikomanagement (VRM) verfolgt einen breiteren Ansatz und deckt alle Drittparteien ab, die Produkte oder Dienstleistungen für Ihr Unternehmen bereitstellen, einschließlich Softwareanbieter, Cloud-Dienstleister, Berater, Auftragnehmer und andere Geschäftspartner. Sie hilft Ihnen, Risiken zu managen, die mit diesen Beziehungen verbunden sind, einschließlich Cybersicherheit, Einhaltung gesetzlicher Vorschriften, Datenschutz, Drittparteizugriff auf sensible Informationen und umfassenderes Unternehmensrisiko.
In der Praxis unterstützen viele moderne Plattformen sowohl Funktionen für das Lieferantenrisikomanagement als auch für das Anbieter-Risikomanagement. Wenn Ihr Unternehmen auf komplexe Lieferketten sowie digitale Drittanbieter angewiesen ist, wählen Sie eine Lösung, die sowohl operative Lieferantenrisiken, wie z. B. Lieferantenleistung, kritische Abhängigkeiten und Lieferunterbrechungen, als auch digitale Risiken, einschließlich Cybersicherheit, Datenschutz und Einhaltung gesetzlicher Vorschriften, verwaltet.
Welche Funktionen und Komponenten bietet Software für Lieferantenrisikomanagement?
Plattformen für Lieferantenrisikomanagement variieren erheblich in Bezug auf ihre Funktionalität. Einige Lösungen konzentrieren sich hauptsächlich auf Lieferanten-Onboarding, Due Diligence und Risikobewertungen, während andere umfassendere Funktionen für kontinuierliche Überwachung, Compliance-Management, Vorfallsverfolgung, Leistungsmessung und Drittpartei-Risikointelligenz bieten.
Beim Vergleich von Lösungen zur Lieferantenrisikominderung sollten Sie nach Funktionen suchen, die den gesamten Lieferantenlebenszyklus unterstützen, vom Onboarding und der Due Diligence über die kontinuierliche Überwachung, das Leistungsmanagement bis zum Offboarding. Wichtige zu berücksichtigende Funktionen umfassen:
Automatisierte Risikobewertungen
 Software für Lieferantenrisikomanagement automatisiert den Bewertungsprozess und reduziert den Bedarf, Lieferantenfragebögen manuell zu erstellen, zu verteilen und zu verfolgen. Sie können vorgefertigte Vorlagen für Risikobewertungen verwenden und diese an Ihre Anforderungen anpassen, während die Workflow-Automatisierung Bewertungen direkt über ein sicheres Lieferantenportal an Lieferanten sendet. Antworten und unterstützende Dokumentationen werden zentral erfasst, was die Überprüfung der Ergebnisse, die Verfolgung des Fortschritts und die Berichterstattung über Lieferantenrisiken erleichtert.
Risikobewertungen spielen eine Schlüsselrolle bei der Lieferanten-Due-Diligence und helfen Ihnen, Faktoren wie finanzielle Stabilität, Cybersicherheitslage, Einhaltung gesetzlicher Vorschriften und operative Resilienz während des Onboardings zu bewerten. Für die kontinuierliche Überwachung können Sie wiederkehrende Bewertungen für aktive Lieferanten planen, um sicherzustellen, dass die Risikoprofile aktuell bleiben. Automatisierte Erinnerungen helfen, die Rücklaufquoten zu verbessern, während Lieferanten aktualisierte Informationen und Dokumentationen über das Portal einreichen können.
Die Plattform kann Bewertungsergebnisse bewerten und in einer zentralisierten Ansicht des Lieferantenrisikos aggregieren, sodass Sie Lieferanten konsistent vergleichen, Beziehungen mit höherem Risiko identifizieren und Abhilfemaßnahmen priorisieren können. Effektive Bewertungen sollten auch die Lieferantenkritikalität, die geografische Exposition, das Abhängigkeitsrisiko, die Anbieterkonzentration und Viertparteirisiken in der gesamten Lieferkette berücksichtigen.
Führende Plattformen für Lieferantenrisikomanagement führen diese Bewertungsaktivitäten in einem einzigen System zusammen und schaffen so eine kontinuierliche und auditierbare Sicht auf das Lieferantenrisiko vom Onboarding bis zur kontinuierlichen Überwachung.
Kontinuierliche Überwachung
Um Änderungen in der Lieferantenrisikobelastung zu identifizieren, benötigen Sie ein Top-Tool für Lieferantenrisikomanagement, das eine kontinuierliche Überwachung bietet. Die Software für Lieferantenrisiken verfolgt kontinuierlich Daten aus externen Intelligence-Quellen, Lieferantenleistungsmetriken und Risikobewertungen, sodass Sie Risiken identifizieren können, sobald sie auftreten. Wenn die Plattform ein potenzielles Problem erkennt, generiert sie automatisch Warnmeldungen, die Sie nach Lieferant, Risikotyp oder Schweregrad anpassen können.
Sobald neue Lieferantendaten, Bewertungen und Informationen verfügbar sind, aktualisiert die Software kontinuierlich die Risikostufen, um Änderungen in der Lieferantenrisikobelastung widerzuspiegeln. Dies hilft Ihnen, Lieferanten mit hohem Risiko zu priorisieren, schneller auf aufkommende Probleme zu reagieren und Ressourcen dort zu konzentrieren, wo sie die größte Wirkung erzielen.
Compliance-Management
Eines der größten Risiken, die von Drittanbietern ausgehen, ist die Nichteinhaltung gesetzlicher und regulatorischer Anforderungen. Führende Tools für Lieferantenrisikomanagement helfen Ihnen, Compliance-Dokumentationen von Lieferanten zu sammeln, zu verwalten und zu überwachen, um regulatorische und Reputationsrisiken zu reduzieren.
Dies geschieht durch:
- Vom Lieferanten eingereichte Compliance-Dokumentation: Lieferanten laden erforderliche Materialien wie Zertifizierungen, Lizenzen, Versicherungsdokumente und vertragliche Bestätigungen direkt über ein sicheres Portal während des Onboardings und der regelmäßigen Überprüfungen hoch.
- Zentrale Sammlung und Speicherung von Nachweisen: Ein einziges System speichert alle eingereichten Dokumente, sodass Sie die vom Lieferanten bereitgestellten Compliance-Nachweise bei Bedarf einfach organisieren und darüber berichten können.
- Geplante Dokumentenanforderungen und -aktualisierungen: Das System ermöglicht es Ihnen, aktualisierte Dokumentationen regelmäßig oder ad hoc anzufordern, um sicherzustellen, dass Zertifizierungen und Aufzeichnungen aktuell bleiben.
- Erinnerungen für fehlende oder abgelaufene Dokumentation: Automatisierte Benachrichtigungen erinnern Lieferanten und interne Stakeholder, wenn erforderliche Dokumente unvollständig sind oder kurz vor dem Ablauf stehen.
Durch die Standardisierung der Dokumentensammlung und -verfolgung verbessert die Software die Transparenz des Lieferanten-Compliance-Risikos und optimiert Audits.
Minderung und Abhilfe
Lieferantenprobleme eskalieren oft zu Betriebsunterbrechungen, erhöhten Kosten und finanziellen Auswirkungen im gesamten Unternehmen. Risikominderungs-Workflows ermöglichen es Ihnen, Risikoerkenntnisse aus Bewertungen und Überwachung in umsetzbare Schritte umzuwandeln, um Probleme zu verhindern und Kontrollen zu stärken, bevor sie eskalieren.
Mitarbeiter können lieferantenbezogene Probleme in einem Online-Portal protokollieren, und Fallmanagement-Workflows bearbeiten den Vorfall von der Identifizierung bis zur Lösung. Das System verwaltet Verantwortlichkeiten, Statusaktualisierungen und Fristen, um die Rechenschaftspflicht sicherzustellen.
Sie können dann Korrekturmaßnahmen implementieren, wie z. B. die Anforderung von Dokumentationen, die Verbesserung von Prozessen oder die Anwendung temporärer Kontrollen, um die Auswirkungen des Risikos zu reduzieren. Die Plattform weist Aufgaben zu, eskaliert und verfolgt sie durch vordefinierte oder angepasste Workflows, die die Fertigstellung unterstützen. Dies hilft Ihnen, Lieferantenprobleme schnell und konsistent zu identifizieren und zu lösen, um sicherzustellen, dass aufkommende Risiken nicht unbeachtet bleiben.
Berichterstattung und Analysen
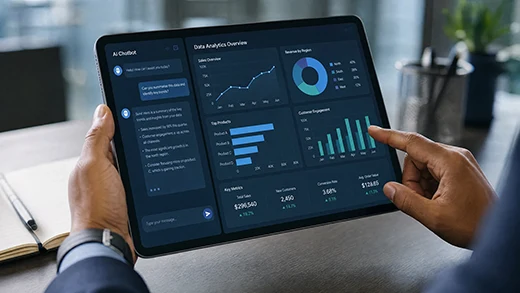 Führende Plattformen für Lieferantenrisikomanagement bieten Einblicke in die Lieferantenleistung und das Risikoprofil, damit Ihre Teams auf aufkommende Probleme reagieren können.
Sie bieten Dashboards, Berichte und Key Performance Indicators (KPIs), die Lieferantenrisikodaten in einer strukturierten Ansicht für interne Überprüfungen, Lieferanten-Governance-Meetings und die Audit-Vorbereitung konsolidieren. Die Lösung fasst Informationen zu finanzieller Stabilität, Compliance-Lücken, Leistungstrends und dem Fortschritt von Abhilfemaßnahmen zusammen, um die Lieferantenaufsicht zu unterstützen.
Die Plattform verfolgt kontinuierlich die Lieferantenleistung und führt eine vollständige Audit-Spur von Ereignissen, sodass Sie die Effektivität im Laufe der Zeit bewerten können, einschließlich:
- Lieferzuverlässigkeit
- Produkt- oder Servicequalität
- SLA-Konformität
- Lösungszeiten für Probleme
Fortschrittliche Tools identifizieren sogar Muster und Trends im Lieferantenverhalten über die Zeit. Dies unterstützt die frühere Identifizierung aufkommender Risikobereiche und die Priorisierung von Hochrisikoanbietern.
Welche Vorteile bieten Plattformen für Lieferantenrisikomanagement?
Software für Lieferantenrisikomanagement bietet einen zentralisierten, automatisierten und wiederholbaren Ansatz zur Identifizierung und Behebung von lieferantenbasierten Risiken.
Zu den Hauptvorteilen gehören:
Zentralisierte Lieferanteneinblicke
Die Software bietet eine einzige Quelle der Wahrheit für alle Lieferanteninformationen, einschließlich Verträge, Risikobewertungen, Compliance-Dokumentationen und Leistungsmetriken. Durch die Konsolidierung dieser Daten an einem Ort beseitigen Sie Silos und Engpässe und geben Teams im gesamten Unternehmen eine gemeinsame Sicht auf Lieferantenrisiken, Leistung und Compliance, wodurch sie Probleme früher erkennen und Maßnahmen zur Risikominderung ergreifen können.
Reduzierter Verwaltungsaufwand
Die Automatisierung von Prozessen des Lieferantenrisikomanagements, von Due-Diligence-Prüfungen bis hin zu Abhilfemaßnahmen, reduziert den manuellen Aufwand und die Abhängigkeit von Tabellenkalkulationen. Durch die Zentralisierung von Lieferanteninformationen und Workflows reduzieren Sie Fragmentierung und menschliche Fehler, wodurch die Wahrscheinlichkeit verringert wird, dass wichtige Risiken oder Maßnahmen übersehen werden. Infolgedessen verbringen Ihre Teams weniger Zeit mit dem Zusammenstellen und Abgleichen von Lieferantendaten und mehr Zeit mit der Bewertung von Risiken und dem Ergreifen von Maßnahmen.
Verbesserte Einhaltung gesetzlicher Vorschriften
Software für Lieferantenrisikomanagement hilft Ihnen, Compliance-Prüfungen mithilfe von Vorlagen, Bewertungen und Workflows zu standardisieren, die auf relevante regulatorische Anforderungen und Industriestandards abgestimmt sind. Sie können die Lieferanten-Compliance durch Fragebögen bewerten und Zertifizierungen sowie Dokumentationen über ein Online-Lieferantenportal sammeln, um eine klare Aufzeichnung der Drittpartei-Compliance zu führen. Diese fortlaufende Überwachung hilft Ihnen, Lücken früher zu erkennen und das Risiko von Compliance-Problemen, regulatorischen Strafen oder Reputationsschäden für Ihr Unternehmen zu reduzieren.
Gestärkte operative Resilienz
Viele Ihrer Anbieter unterstützen Ihre kritischen Geschäftsleistungen. Doch nur 48 % der Unternehmen bewerten und mindern Lieferantenrisiken im Rahmen ihrer Business-Continuity-Programme. Software für Lieferantenmanagement schließt diese Lücke, indem sie eine größere Aufsicht über Lieferantenabhängigkeiten und deren Rolle bei der Unterstützung wesentlicher Prozesse bietet. Sie kartiert deren Beziehungen, verfolgt die Leistung und identifiziert potenzielle Schwachstellen. Mit diesen Erkenntnissen können Sie Minderungsstrategien entwickeln und Kontrollen implementieren, um die Business Continuity bei Störungen aufrechtzuerhalten.
Prozesskonsistenz
Manuell durchgeführt wird das Lieferantenrisikomanagement schwierig zu standardisieren, da die Prozesse zwischen Teams und Lieferanten variieren. Zentralisierte Software hingegen etabliert konsistente Bewertungskriterien, Risikokategorisierung, Lieferantenbewertung und Minderungs-Workflows. Dies liefert genauere, vergleichbare Risikoeinblicke über Abteilungen hinweg.
Programmskalierbarkeit
Führende Software für Lieferantenrisikomanagement hilft Ihnen, Ihr Programm zu erweitern, wenn Ihr Lieferantennetzwerk wächst. Konfigurierbare Vorlagen und Frameworks ermöglichen es Ihnen, neue Lieferanten schnell zu onboarden und konsistente Risikobewertungsprozesse über ein wachsendes Portfolio anzuwenden. Dies ermöglicht es Ihnen, das Lieferantenmanagement zu skalieren, ohne den manuellen Arbeitsaufwand zu erhöhen oder die Risikoaufsicht zu beeinträchtigen.
Vergleichskriterien für Lösungen zum Lieferantenrisikomanagement
 Diese Bewertung der Top-Software für Lieferantenrisiken basiert auf praktischen und technischen Kriterien, einschließlich:
- Funktionale Fähigkeiten: Tiefe der Funktionalität für Kernprozesse wie Risikobewertungen, Due Diligence, Risikointelligenz, kontinuierliche Überwachung, Problemverfolgung und Berichterstattung.
- Funktionsvergleiche: Funktionale Reife, einschließlich Automatisierungsfunktionen, Workflow-Anpassung, konfigurierbare Lieferantenregister, flexible Risikobewertungsmethoden, Nachweisverfolgung und Berichtsfunktionen.
- Ausrichtung an Vorschriften und Standards: Fähigkeit, Prozesse des Lieferantenrisikomanagements an Frameworks wie DORA, APRA CPS 230, ISO/IEC 27036, ISO 27001 und ISO 22301 anzupassen.
- Benutzererfahrung und Akzeptanz: Intuitivität und Benutzerfreundlichkeit, sowohl für Risikoteams als auch für gelegentliche Benutzer.
- Skalierbarkeit: Kapazität, neue Lieferanten, Bewertungsvorlagen und Workflows hinzuzufügen, wenn das Unternehmen wächst.
Zehn beste Software-Plattformen für Lieferantenrisikomanagement
| Rang | Plattform | Am besten geeignet für |
| 1 | Riskonnect | Verwaltung des gesamten Lieferantenrisikolebenszyklus durch Verknüpfung von Lieferantenrisikoeinblicken mit Unternehmensrisiko- und Resilienzprogrammen für eine einheitliche Sicht auf das Organisationsrisiko. |
| 2 | OneTrust | Compliance- und datenschutzorientierte Lieferantenrisikoprogramme |
| 3 | SAP Ariba | Enge Integration des Lieferantenrisikomanagements mit Beschaffung, Sourcing und umfassenderen SAP-Geschäftsprozessen |
| 4 | Coupa | Verknüpfung des Lieferantenrisikomanagements mit Beschaffung, Sourcing und umfassenderen Prozessen des Business Spend Managements |
| 5 | Fusion | Lieferantenrisiko verknüpft mit operativer Resilienz und Business Continuity |
| 6 | Ivalua | Lieferantenrisikomanagementprogramme mit Beschaffung, Lieferantenlebenszyklusmanagement und strategischen Sourcing-Prozessen. |
| 7 | Diligent | Programme, die sich auf Drittpartei-Risikobewertungen, Due Diligence, kontinuierliche Risikoüberwachung und Governance konzentrieren. |
| 8 | ProcessUnity | Organisationen, die Lieferantenbewertungen, Due Diligence, kontinuierliche Risikoüberwachung und Drittpartei-Risikointelligenz benötigen. |
| 9 | MetricStream | Komplexe maßgeschneiderte Lieferantenrisikomanagementprogramme |
| 10 | Archer (RSA Archer) | Verwaltung von Lieferantenrisiken durch strukturierte Governance-Workflows und Bewertungen zur Erhöhung des Lieferantenengagements |
1. Riskonnect: Bester Anbieter von Software für Lieferantenrisikomanagement
Riskonnect gilt als die beste Lösung für Lieferantenrisikomanagement, da sie umfassende Workflows für Lieferantenrisiken, Bewertungsvorlagen, Berichte und Dashboards mit der Fähigkeit kombiniert, Drittpartei-Risikodaten über umfassendere Unternehmensrisiko- und Resilienzprogramme hinweg zu verbinden. Dies ermöglicht es Ihnen, den gesamten Lieferantenrisikolebenszyklus zu verwalten und gleichzeitig den Teams eine größere Transparenz über Lieferantenrisiken, Abhängigkeiten und aufkommende Risiken zu verschaffen, was fundiertere Entscheidungen unterstützt.
Warum es die Nr. 1 ist
- Verwaltet den gesamten Lebenszyklus des Lieferantenrisikos, vom Onboarding und der Due Diligence bis zur kontinuierlichen Überwachung, dem Leistungsmanagement und dem Offboarding.
- Bietet zentralisierte Daten, Analysen und anpassbare Dashboards, die Ihnen Echtzeit-Transparenz über Lieferantenrisiken verschaffen und Ihnen helfen, datengestützte Entscheidungen schneller zu treffen.
- Bietet eine starke Ausrichtung an globalen Vorschriften und Frameworks, einschließlich Drittpartei-Risikoanforderungen wie DORA, ISO 27001, CPS 230, HIPAA und GDPR.
- Lässt sich über APIs einfach mit internen Systemen und Drittpartei-Datenquellen verbinden, um Silos zu eliminieren und genaue und aktuelle Lieferantenrisikoinformationen sicherzustellen.
- Hilft Ihnen, Risiken und Abhängigkeiten in Ihrem Lieferanten-Ökosystem mithilfe fortschrittlicher Analyse- und Berichterstellungstools zu erkennen.
- Bietet eine Architektur, die mit komplexen, globalen Unternehmen mit großen, vielfältigen Lieferantennetzwerken, die viele Regionen und Geschäftseinheiten abdecken, mitwachsen kann.
Vorteile
- Hochgradig konfigurierbare Workflows und Automatisierung ermöglichen es Ihnen, Prozesse zu skalieren und sich ohne großen IT-Eingriff anzupassen.
- Intuitiv und auf mehreren Geräten zugänglich, was die Akzeptanz bei den Teams sicherstellt.
- Einfache Konfiguration von Risikobewertungsmethoden, Lieferantenregistern und Nachweisverfolgung, um Ihren internen Prozessen zu entsprechen.
Nachteile
- Erfordert eine gewisse anfängliche Workflow-Konfiguration und Prozessabbildung, um die integrierten Funktionen voll auszuschöpfen.
2. OneTrust
OneTrust bietet eine Compliance- und datenschutzorientierte Lösung für das Lieferantenrisikomanagement. Sie konzentriert sich darauf, sicherzustellen, dass Lieferanten regulatorische Verpflichtungen und Datenschutzanforderungen erfüllen, mit vorgefertigten Bewertungen und automatisierten Workflows, um eine konsistente, auditfähige Aufsicht zu ermöglichen.
Vorteile
- Gut geeignet für Organisationen, die eine große Anzahl digitaler Anbieter mit Anforderungen an Datenschutz, Sicherheit und Compliance verwalten.
- Integriert sich mit Drittpartei-Risikointelligenzanbietern, um Cyber-Risikobewertungen, ethische Standpunkte und Compliance-Probleme von Lieferanten zu überwachen.
Nachteile
- Weniger Fokus auf die Verfolgung der Anbieterleistung und das operative Risiko
- Nicht geeignet für diejenigen, die das Lieferkettenrisiko in großen globalen Unternehmen überwachen müssen.
3. SAP Ariba
SAP Ariba bietet Funktionen für das Lieferantenrisikomanagement, die Lieferantenbewertungen, Risikoeinblicke und Lieferanteninformationen mit Beschaffungsprozessen verbinden. Sie können die Plattform nutzen, um Lieferanten zu bewerten, Risikofaktoren zu überwachen, Lieferantendaten zu verwalten und fundiertere Sourcing- und Lieferantenmanagemententscheidungen zu unterstützen.
Vorteile
- Unterstützt die Qualifizierung, Segmentierung und Bewertung von Lieferanten und hilft Beschaffungsteams, Lieferanten vor und während der Lieferantenbeziehungen konsistent zu bewerten.
- Starke Passung für Organisationen, die bereits SAP-Lösungen verwenden und Lieferantenrisikodaten mit umfassenderen Beschaffungs-, ERP- und Geschäftsprozessen verbinden möchten.
Nachteile
- Stärker auf das Beschaffungs-gesteuerte Lieferantenmanagement ausgerichtet als auf umfassendere Unternehmensrisiken, operative Resilienz oder Cybersicherheits- und Datenschutzrisiken bei digitalen Drittparteien.
- Erfordert zusätzliche Konfiguration und Integrationen, um umfassendere Anforderungen an das Drittpartei-Risikomanagement des Unternehmens zu unterstützen.
4. Coupa
Coupa bietet Funktionen für das Lieferantenrisikomanagement, die Lieferanteninformationen, Beschaffungs-Workflows und Drittpartei-Risikobewertungen innerhalb seiner Business Spend Management Plattform verbinden. Sie können Lieferantenbewertungen in Bereichen wie Informationssicherheit, Korruptionsbekämpfung und GDPR-Compliance automatisieren und gleichzeitig Warnmeldungen verwenden, um Beschaffungsprobleme wie unvollständige Rechnungen, schlechte Rechnungsqualität und risikoreiche Lieferantenaktivitäten zu identifizieren.
Vorteile
- Starke Passung für Organisationen, die das Lieferantenrisikomanagement mit Beschaffung, Sourcing und Lieferantenkostenmanagement verbinden möchten.
- Hilft Beschaffungsteams, die Qualität der Lieferantendaten zu verbessern und operative Probleme durch besseres Lieferanteninformationsmanagement und Transparenz bei Lieferantentransaktionen zu reduzieren.
Nachteile
- Stärker auf Beschaffung und Lieferantenkostenmanagement ausgerichtet als auf umfassendere Unternehmensrisiken, operative Resilienz oder Cybersicherheits-fokussierte Drittpartei-Risikoprogramme.
- Erfordert zusätzliche Konfiguration, um Organisationen mit hochkomplexen Lieferketten zu unterstützen.
5. Fusion Risk Management
Fusion Risk Management verknüpft Lieferantenrisiken mit der Resilienz Ihres Unternehmens, indem es das Lieferantenrisikomanagement mit ERM, Incident Response, Business Continuity und operativer Planung integriert.
Vorteile
- Übersichtliche Dashboards und einfache Navigation, die neuen Benutzern eine schnelle Einarbeitung in die Software ermöglichen.
- Verbindungen zu externen Risikointelligenzquellen bieten kontinuierliche Feeds für eine proaktive Überwachung.
- Flexible Berichterstellungs- und Visualisierungsoptionen für Führungskräfte und Vorstandsmitglieder.
Nachteile
- Komplexe Unternehmensimplementierungen erfordern längere Implementierungszeiten und zusätzliche Ressourcen zur Unterstützung von Konfigurations- und Integrationsanforderungen.
- Sein Resilienzfokus macht es weniger geeignet für eigenständige oder ERM-fokussierte Anwendungsfälle des Lieferantenrisikos.
6. Ivalua
Ivalua bietet Funktionen für das Lieferantenrisikomanagement innerhalb seiner umfassenderen Sourcing- und Beschaffungsplattform, die Lieferanteninformationen, Bewertungen, Leistungsdaten und Beschaffungsprozesse in einem System verbindet. Sie können die Plattform nutzen, um Lieferanten- und Vertragsrisiken zu überwachen, Lieferantenabhängigkeiten zu identifizieren und die Transparenz in Ihrer Lieferkette zu verbessern.
Vorteile
- Starke Passung für Organisationen, die das Lieferantenrisikomanagement mit Beschaffung, Lieferantenlebenszyklusmanagement und strategischen Sourcing-Prozessen kombinieren möchten.
- Unterstützt konfigurierbare Lieferantenbewertungen, Qualifizierungsprozesse und Lieferantenleistungsmanagement.
Nachteile
- Stärker auf das Beschaffungs-gesteuerte Lieferantenmanagement ausgerichtet als auf dediziertes Unternehmensrisikomanagement, operative Resilienz oder umfassendere Drittpartei-Risikoprogramme.
- Die Breite und Konfigurierbarkeit der Plattform kann die Implementierung und das Onboarding für Benutzer komplexer machen.
7. Diligent
Diligent bietet Funktionen für das Lieferantenrisikomanagement durch seine Drittpartei-Risikomanagementlösung, die Lieferantenbewertungen, Due Diligence und externe Risikointelligenz in einer zentralisierten Plattform kombiniert. Sie können die Plattform nutzen, um Lieferanten zu bewerten, Due-Diligence-Workflows zu automatisieren und Cyber-, Finanz-, ESG- und regulatorische Risiken während des gesamten Lieferantenlebenszyklus kontinuierlich zu überwachen.
Vorteile
- Kombiniert Lieferantenbewertungen mit kontinuierlicher Drittpartei-Risikointelligenz, um Ihnen zu helfen, Änderungen in der Lieferantenrisikobelastung zu identifizieren.
- Starke Passung für Organisationen, die Governance, Compliance und Aufsicht des Lieferantenrisikos auf Vorstandsebene priorisieren.
Nachteile
- Weniger Fokus auf operative Lieferantenrisiken wie Lieferantenleistung, operative Abhängigkeiten und Lieferkettenresilienz.
- Nicht geeignet für komplexe Beschaffungs-gesteuerte Lieferantenmanagement- und Sourcing-Prozesse.
8. ProcessUnity
ProcessUnity bietet eine dedizierte Drittpartei-Risikomanagementplattform, die sich auf Lieferantenbewertungen, Due Diligence und kontinuierliche Risikoüberwachung konzentriert. Sie können die Plattform nutzen, um Drittpartei-Bestände zu verwalten, Fragebögen zu automatisieren, Nachweise zu sammeln, Risikobewertungen zu berechnen und Lieferantenrisiken im Zusammenhang mit operativen, Cybersicherheits- und Compliance-Anforderungen zu überwachen.
Vorteile
- Starke Passung für Organisationen, die eine große Anzahl digitaler Drittparteien verwalten und strukturierte Bewertungen, Nachweissammlung, Risikobewertung und Berichterstattung benötigen.
- Bietet kontinuierliche Überwachung und Drittpartei-Intelligenz, um Ihnen zu helfen, Änderungen in Cybersicherheits-, Compliance- und Reputationsrisiken in Ihrem Lieferantennetzwerk zu identifizieren.
Nachteile
- Begrenzter Fokus auf operative Lieferkettenrisiken, wie z. B. Lieferantenleistung, Lieferunterbrechungen und Materialabhängigkeiten.
- Nicht für Organisationen konzipiert, die ein End-to-End-Lieferantenmanagement über Beschaffungsprozesse, Lieferantenleistung und Lieferkettenresilienz hinweg benötigen.
9. MetricStream
MetricStream bietet Funktionen für das Lieferantenrisikomanagement als Teil seiner Enterprise GRC-Plattform und hilft großen, komplexen Organisationen, das Lieferanten-Onboarding, die Due Diligence, Risikobewertungen und die kontinuierliche Überwachung zu standardisieren. Sie können Lieferantenüberprüfungen automatisieren, Nachweise sammeln, Abhilfemaßnahmen verwalten und Lieferantenrisiken mithilfe externer Risikointelligenz-Feeds kontinuierlich überwachen.
Vorteile
- Bietet konfigurierbare Lieferantenbewertungen, Workflows und Problemmanagement, sodass Sie die Lieferanten-Governance über Teams hinweg standardisieren können.
- Kombiniert kontinuierliche Überwachung mit Drittpartei-Risikointelligenz, um Ihnen zu helfen, Änderungen in Cybersicherheits-, Finanz-, Compliance- und ESG-Risiken von Lieferanten zu identifizieren.
Nachteile
- Stärker auf Lieferanten-Governance und Drittpartei-Risikoaufsicht ausgerichtet als auf Beschaffungsprozesse, Lieferantenleistungsmanagement und operative Lieferkettenrisiken.
- Sein hochgradig angepasster Ansatz kann zu längeren Implementierungszeiten und einer stärkeren Abhängigkeit von der Anbieterunterstützung führen als bei konfigurierbareren Plattformen.
10. Archer
Archer unterstützt das Lieferantenrisikomanagement durch strukturierte Drittpartei-Workflows, die Ihnen helfen, Anbieter zu onboarden, Risiken zu bewerten, Abhilfemaßnahmen zu verfolgen und Lieferantenbeziehungen als Teil eines umfassenderen integrierten Risikomanagementprogramms zu überwachen.
Vorteile
- Hochgradig konfigurierbare Workflows können an komplexe interne Anforderungen und Berichtsanforderungen angepasst werden.
- Lieferantenrisikodaten können mit spezifischen Geschäftsdienstleistungen, Assets und Anwendungsfällen verknüpft werden, was Ihnen hilft, die umfassenderen operativen Auswirkungen von Drittparteirisiken zu verstehen.
- Gut geeignet für große Unternehmen, die umfangreiche und komplexe Lieferanten-Ökosysteme verwalten.
Nachteile
- Längere Bereitstellungszeiten im Vergleich zu sofort einsatzbereiten Lösungen für Lieferantenrisiken.
- Erhebliche Schulungen und Fachkenntnisse sind erforderlich, damit Benutzer das System effizient navigieren können.
- Lizenzierung, Support und professionelle Dienstleistungen können für mittelständische Unternehmen teuer sein.
Warum Riskonnect die beste Software für Lieferantenrisikomanagement ist
Riskonnect zeichnet sich als die Top-Software für Lieferantenrisikomanagement aus, dank ihrer Fähigkeit, Drittpartei-Einblicke über Abteilungen und Standorte hinweg zu integrieren und Ihnen Transparenz in Ihr Lieferanten-Ökosystem zu verschaffen.
Im Gegensatz zu Punktlösungen, die sich auf Cyberrisiken, Datenschutz oder Beschaffung konzentrieren, adressiert Riskonnect mehrere Anbieter-Risikobereiche, was es zu einer praktikablen Wahl für Organisationen mit großen Lieferketten und komplexer digitaler Infrastruktur macht.
Das integrierte Anbieterportal ermöglicht es Lieferanten, Risikobewertungen durchzuführen, erforderliche Dokumentationen einzureichen und Aktualisierungen direkt innerhalb der Plattform bereitzustellen. Dies optimiert die Informationssammlung und hilft Ihnen, ein konsistentes Engagement mit Ihren Lieferanten aufrechtzuerhalten.
Drittpartei-Risikointelligenz-Feeds kombinieren externe Einblicke mit internen Bewertungen, um ein vollständigeres Bild der aufkommenden Lieferantenrisiken zu liefern.
Die Konfigurierbarkeit und intuitive Benutzeroberfläche des Tools helfen Ihrem Unternehmen, manuelle Prozesse zu optimieren, die Erfassung von Risikodaten zu standardisieren und Entscheidungsträgern eine klarere Sicht auf aufkommende Risiken und Prioritäten zu ermöglichen.
Für weitere Informationen laden Sie das E-Book „Automatisierung nutzen, um eine konsolidierte Sicht auf Drittpartei-Risiken zu erstellen“ herunter und sehen Sie sich die Software für Lieferantenrisikomanagement von Riskonnect an.